|
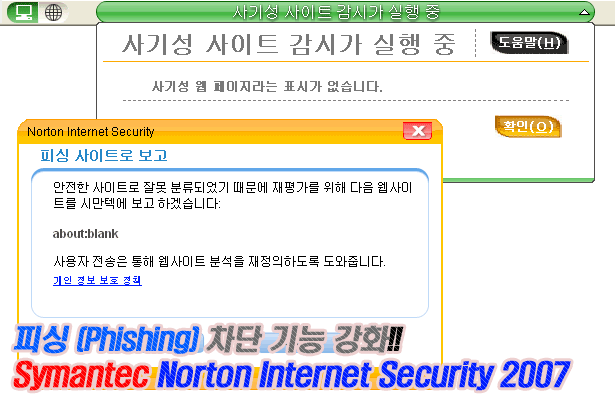
NIS2007에서 새롭게 추가된 피싱 차단 기능에 대해 알아볼 것인데 최근 급증하는 개인 정보
유출을 조금이나마 방지해줄 수 있는 기능으로 NIS2006에서 제대로 지원하지 못했던 기능을 보다 확실하게 표기하고
피싱으로 의심되는 사이트를 걸러줄 수 있게 되었다.
NIS2007의 온라인 트랜잭션 보안
NIS2007에 새롭게 추가된 부분인 온라인 트랜잭션 보안 부분은 온라인 피해 사례의 대표적인
피싱 (Phishing), 파밍 (Pharming), 크라임웨어 (Crimeware)의 3가지의 피해를 줄일 수 있게 하기
위해 추가된 보안 기능이라 할 수 있다.
피싱 (Phishing)은 대표적으로 은행이나 신용 카드 계좌의 개인 정보를 온라인으로
입수하려는 불법 행위이다. 이를 통해 얻은 개인 정보를 이용하여 새로운 계좌를 개설하거나 대납 등 재정상의 손해를 입을 수
있으므로 주의를 해야 한다. 주로 합법적인 기관인 은행이나 쇼핑몰, 온라인 게임 등의 사이트로 가장하여 허위 메일을 보내고
이를 모르는 사용자들 정보를 제공하거나 웹 사이트를 방문하여 개인 정보를 전송하게 되어 발생하게 된다.
파밍 (Pharming)은 사용자를 속이기 위해 이메일이나 인스턴스 메시징을 사용하는 피싱의 한
형태이다. 이를 통해 얻은 정보는 사용자 명의를 도용해 새로운 계좌를 개선하거나 은행 계정 유출 등으로 재정적 이익을 얻기
위해 사용하거나 암시장에서 개인 정보 거래를 통한 수익을 창출하는데 사용한다. 합법적인 웹 주소를 입력하고 접속하여도 개인
정보를 도용하기 위한 사이트로 접속되는데 이를 의심하지 못하는 사용자들은 개인 정보를 그대로 전송하게 된다.
크라임웨어 (Crimeware)는 스파이웨어, 키스트로크 로거, 스크린 스크레이퍼, 트로이 목마
등과 온라인 ID 등을 도용하기 위해 사용되는 프로그램을 말한다. 시스템에 입력되는 정보를 캡처 후 인터넷을 통해 사이버
범죄 조직으로 전송되거나 화면에 표시된 정보를 해독한 후 인터넷을 통해 다른 곳에 위치한 범죄 조직으로 전송된다.
NIS2007의 피싱 차단 기능
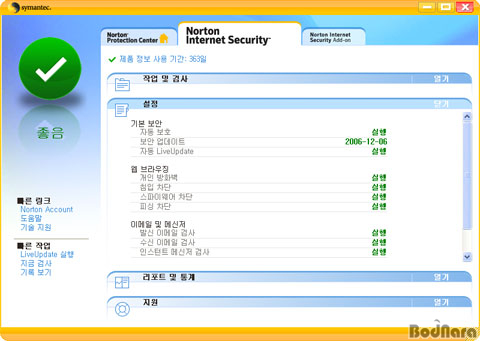
[Norton Internet Security : 웹 브라우징 - 피싱 차단]
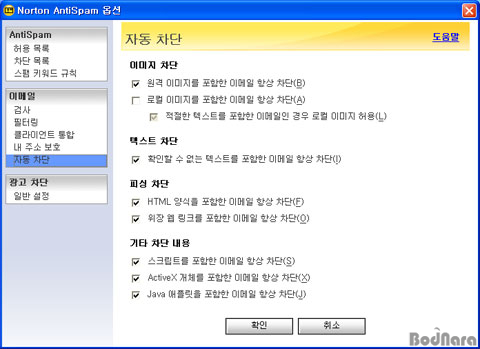
[Norton AntiSpam 옵션 : 피싱 차단]
NIS2006의 경우도 Norton AntiSpam 옵션에 피싱 차단 기능으로 두 가지 항목을
제공하고 있었지만,
이제는 방화벽이 필수인 시대! Norton Internet Security 2006에서
다루었듯이 피싱으로 의심되는 사이트로 이동하였을 때 특별한 조치를 취하지 못하였던 부분이 있었다. 그러나 NIS2007은
이런 지원 방식에 추가로 피싱으로 의심되는 사이트를 감시하도록 익스플로러 창의 주소 입력 창 아래에 추가로 피싱으로
의심되는 사이트(NIS2007는 사기성 사이트로 번역되어 있음.)를 검색하기 위한 장치를 하나 더 마련하여 기존 방식의
문제를 해결하고 있다.
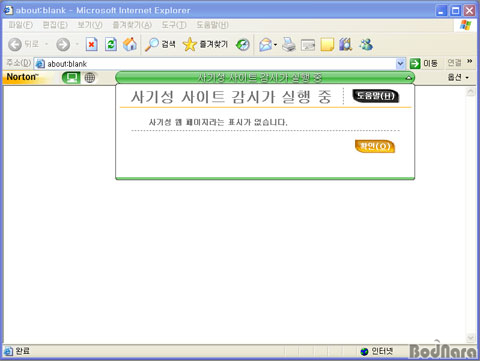
[피싱 사이트 검색 기능 추가]
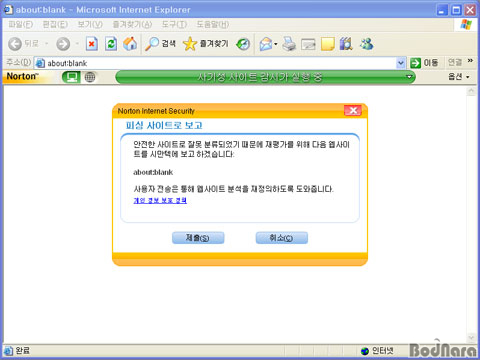
[피싱 사이트 검색 후 의심되면 시만텍에 보고]
NIS2007은
NIS2006이 지원하는 기능에 추가로 웹 브라우저에 피싱 사이트를 검색하는 별도의 장치를 제공하게 된다. 주소 입력 창
바로 아래에 피싱 사이트를 감시하는 탭을 추가하고 있어 피싱 사이트로 의심될 경우 해당 사이트를 차단하게 된다.
NIS2006 같은 경우 피싱으로 의심되는 사이트로 이동해도 특별히 차단하지 못하는 문제를 보였지만, 이를 추가로 보안
기능을 더 강화하였다. 의심되는 사이트가 발견되면 시만텍에 자동으로 보내지게 되고 사용자가 직접 제출하는 방법도 옵션으로
제공하고 있다.
피싱 주소로 의심되는 사이트 방문 결과
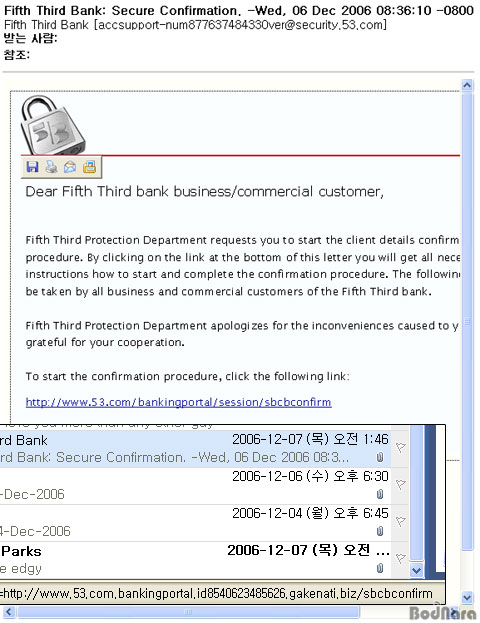
[피싱으로 의심되는 메일의 링크 정보]
피싱으로 의심되는 메일 수신자 이름이나 회원번호를 정확하게 명시하지 않을 경우, 해당 인터넷
주소로 접속하여 개인정보를 입력하도록 요구하는 경우, 메일로 보내진 인터넷 주소와 실제 접속되는 인터넷주소가 서로 다른
경우, 응모하지 않은 이벤트나 복권에 당첨되었다는 내용이 포함된 경우, 신용불량자도 대출가능 하다거나 상식 밖의 저렴한
대출 내용을 포함하는 경우, 특정 인터넷주소의 사이트에 특정 파일을 다운로드 받아 설치하도록 요구하는 경우 등이 현재 가장
많이 사용되어지고 있는 방식으로 알려지고 있다.
메일로 보내온 피싱으로 의심되는 사이트인데 해당 정보를 수정하도록 요구하는 방식의 메일이라고 할
수 있다.
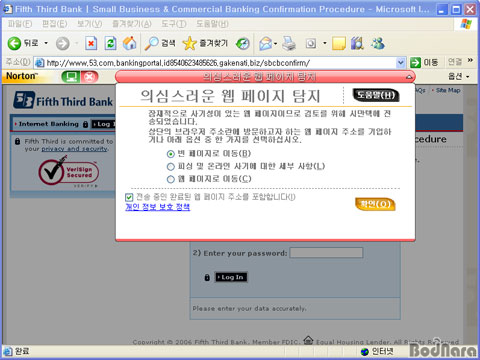
[피싱으로 의심되는 사이트로 탐지]
피싱으로 의심되는 사이트의 링크는 동일한 주소를 가지고 있었는데 대신 아이디와 암호를 입력하여
정보를 수정하도록 요구하는 사이트이기 때문에 피싱 사이트 검사기에서 의심스러운 웹 페이지로 탐지하였다. 따라서, 자동으로
시만텍에 주소를 전송하며, 빈 페이지나 피싱 및 온라인 사기에 대한 자세한 내용을 볼 수 있는 사이트로 이동하거나 현재의
웹 페이지로 이동할 수 있도록 하고 있다.
피싱 사이트 방문 결과
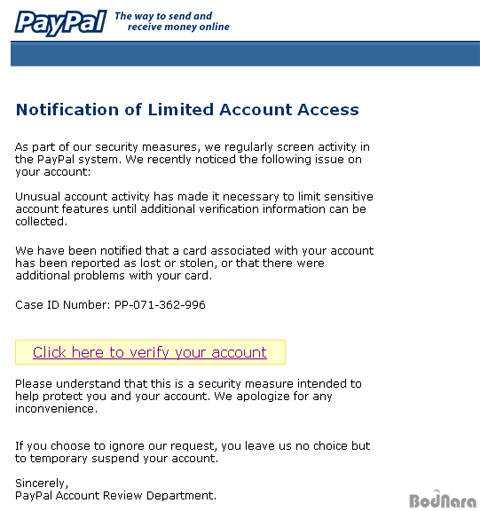
[메일로 보내져온 전형적인 피싱 사이트]
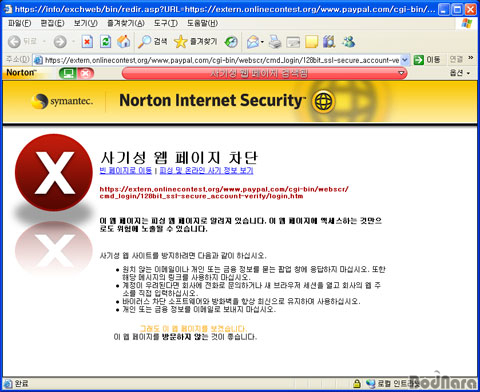
[피싱 (NIS2007은 사기성 사이트로 번역) 사이트 차단]
이번에는 또 다른 것으로 NIS2007에서 제공하는 데이터베이스에 피싱 사이트로 등록된 사이트일
경우 위의 이미지처럼 아예 차단 화면을 보여주게 된다. 피싱의 대표적인 예중의 하나로 계좌나 계정을 수정하지 않으면
불이익이 따를 것이라는 문구를 포함하고 있다.
어느 정도 컴퓨터에 대한 지식을 가진 사용자들이라면 이런 메일은 삭제하거나 첨부 파일이 있는
메일은 주로 바이러스 파일로 의심되어 삭제하게 된다. 하지만, 이를 잘 알지 못하는 사용자들은 호기심에 정보를 입력하거나 파일을
다운로드 하여 실행하는 것으로 개인 정보를 유출할 수 있는 상황을 만들기 때문에 위와 같은 경고 문구를 포함하고 차단해주는
NIS2007과 같은 보안 프로그램은 유용하다고 할 수 있다.
|