인텔 플랫폼에서 신규 보안 취약점 13종이 발견되어 사용자들의 주의가 요구된다.
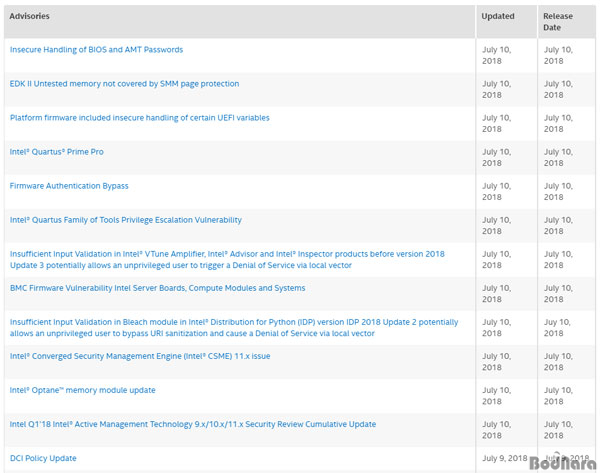
이번에 발표된 보안 취약점은 항목별 차이는 있지만 CPU로는 코어 2 듀오 부터 8세대 코어 제품군 및 제온 E3/ E5/ W 시리즈 등의 일부 제온 제품군이 영향을 받으며, 그 외에도 옵테인 메모리와 인텔 서버 보드와 컴퓨트 모듈 및 시스템의 BMC 펌웨어, Quartus Prime Pro 소프트웨어 등 다양한 분야에 걸쳐 보고되었다.
참고로, 이번에 발표된 보안 취약점중 AMT 3.x 부터 11.x 버전까지의 내용은 인텔 코어 2 듀오 vPro와 센트리노 2 vPro 제품도 대상인데, 이중 보안 코드는 4세대 코어 프로세서(하스웰) 이후 버전에만 제공되어, 구형 시스템 사용자라면 보안 취약점 회피를 위한 시스템 업그레이드가 요구된다.
인텔은 이번에 발표한 보안 취약점의 업데이트 배포를 시작하였다고 알렸는데, 시스템 관련 보안 취약점의 펌웨어 업데이트 진행 상황은 제조사에 문의하기 바라며, 이번에 발표된 13종의 보안 취약점을 포함한 인텔 보안 관련 이슈는 인텔 보안 센터에서 확인할 수 있다.
|







 [영상] 인텔 CPU 4C/8T 혐오와 AMD 라이젠 사랑의 첫 시발점, 짭제온 E3 시리즈 [PC흥망사 18-6]