뉴스


전송 2019-10-16 12:57
[뉴스]

간단 조작으로 루트권한 획득, 리눅스 SUDO 보안 취약점 발견

리눅스와 유닉스 기반 운영체제의 핵심 명령을 활용한 SUDO 유틸리티서 취약점이 발견되어 관련 시스템 점검이 요구된다.
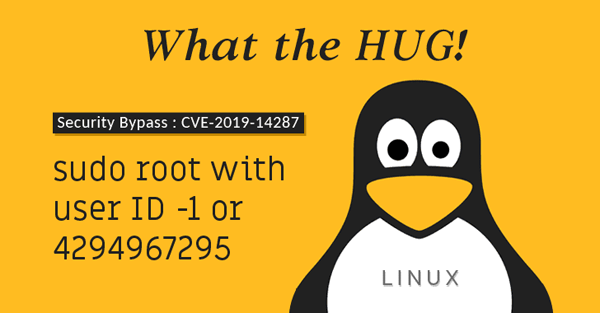
해당 취약점은 악의적인 사용자나 프로그램이 'sudoers configuration'이 루트 액세스를 명시적으로 허용하지 않는 경우에도 대상 Linux 시스템에서 루트권한으로 임의의 명령을 실행할수 있는 sudo 보안 정책 우회 문제다.

'superuser do'의 약자인 SUDO는 사용자가 환경을 전환하지 않고 다른 사용자의 권한으로 응용 프로그램 또는 명령을 실행할 수있게하는 시스템 명령으로, 대부분 루트 사용자로 명령을 실행하기 위해 이용된다.

관련 소식을 전한 hackernews에 따르면, 대부분의 Linux 배포판에는 기본적으로 /etc/sudoers 파일의 RunAs 사양에 모든 키워드가 관리자 또는 sudo 그룹의 모든 사용자가 시스템에서 어떤한 유효 사용자로 명령을 실행할 수 있도록 설정되어 있다.

따라서, 해당 취약점을 악용될 경우 공격자가 보안 정책을 우회하고 루트권한으로 완전히 제어 할 수 있으며, SUDO에서 사용자 ID를 '-1' 또는 '4294967295'로 설정하는 것으로 악용할 수 있다. 해당 취약점은 최신 버전인 1.8.28을 제외한 모든 SUDO에 내포되어, SUDO가 사용되는 리눅스 시스템은 가급적 빠르게 최신 버전으로 업데이트해야 한다.

  태그(Tag)  : 리눅스, 사이버 보안
관련 기사 보기
[영상] 90년대 인터넷 붐과 닷컴 버블이 불러온 썬마이크로시스템즈 전성기, 그리고 x86 서버의 등장 [PC흥망사 18-2]
[뉴스] 소상공인 공제제도 '노란우산' 가입자 약 36만 명의 개인정보와 계약정보 유출 사고 발생
[뉴스] QNAP 월드 투어 2026 코리아 개최, 데이터 보호와 프라이빗 AI로 2027년 시장 공략
[뉴스] QNAP NAS 해킹 사례 확인, Plex2Shell 취약점 업데이트 권고
[뉴스] 미래에셋증권, 해킹으로 고객과 임직원 약 3만 9천명 개인 정보 유출
[뉴스] SMS로 안드로이드 스마트폰 먹통 제로클릭 보안 취약점 발견
태그(Tags) : 리눅스, 사이버 보안     관련기사 더보기

  이상호 기자 / 필명 이오니카 / 이오니카님에게 문의하기 ghostlee@bodnara.co.kr
웃기 힘든 세상, 어제와 다른 오늘도 웃을 수 있기 위해…
기자가 쓴 다른 기사 보기

Creative Commons License 보드나라의 기사는 저작자표시-비영리-변경금지 2.0 대한민국 라이선스에 따라 이용할 수 있습니다. Copyright ⓒ 넥스젠리서치(주) 보드나라 미디어국
싸이월드 공감 기사링크 퍼가기 기사내용 퍼가기 이 기사를 하나의 페이지로 묶어 볼 수 있습니다. 출력도 가능합니다.
홈으로 탑으로
보드나라 많이본 기사
AMD 라데온 드라이버, SSD에 하루 최대 수백 GB 기록 버그 확인
중국 시장 지포스 RTX 50 부족에 RTX 3060과 RTX 3050 판매 권고
(주)에스라이즈, 11번가 그랜드 십일절 맞아 ASUS TUF F16&A18 게이밍 노트북 특별 프로모션 진행
QNAP NAS 해킹 사례 확인, Plex2Shell 취약점 업데이트 권고
넉넉한 VRAM으로 게임과 AI 환경 OK, 기가바이트 지포스 RTX 5060 Ti Eagle Max OC D7 16GB 제이씨현
와이파이7과 멀티기가비트 유선의 결합, ipTIME BE7200M과 BE7208M
게이밍 그래픽 카드 막내들의 경합, 라데온 RX 9060&RX 7600 vs 지포스 RTX 5050&RTX 3050
DDR5-6000 CL30에 화이트 감성,ESSENCORE KLEVV DDR5-6000 CL30 URBANE V RGB 패키지 서린 (32GB(16GB*2))
   이 기사의 의견 보기
트위터 베타서비스 개시! 최신 PC/IT 소식을 트위터를 통해 확인하세요 @bodnara

기자의 시각이 항상 옳은것은 아닙니다. 나머지는 여러분들이 채워 주십시요.

2014년부터 어려운 이야기를 쉽게 하는 것으로 편집방침을 바꿉니다.
ㅇㅇ / 19-10-17 9:49/ 자국/ 신고/ 이댓글에댓글달기
-On Mobile Mode -
어제 확인해봤는데 이미 해커가 수도권한을 획득한 적이 있고, 백도어로 uid가 -1인 유저를 만드는 경우에 문제가 있습니다. uid가 -1인 유저가 생긴적이 있는지와 sudoer 정책을 확인해주면 될거 같습니다.
닉네임 웹봇방지

홈으로 탑으로
 
 
2026년 11월
주간 히트 랭킹

[결과발표] 2026년 3분기 포인트 소진 로또 15
[결과발표] 2026년 2분기 포인트 소진 로또 13
[결과발표] 2026년 1분기 포인트 소진 로또 15
[결과발표] 2025년 4분기 포인트 소진 로또 17
[결과발표] 2025년 3분기 포인트 소진 로또 16

실시간 댓글
소셜 네트워크