디지털포렌식 악성코드 및 침해사고 분석 대응 전문기업인 인섹시큐리티(대표 김종광, www.insec.co.kr)는 오늘, 주요 인프라 보호(CIP) 분야의 글로벌 리더인 옵스왓(OPSWAT)이 AI 모델의 파일 내부 위협과 실제 동작 과정의 보안 위험을 분석하는 LLM(대규모 언어 모델) 스캐닝 기능을 적용한 통합 보안 솔루션 ‘메타디펜더 이더(MetaDefender Aether™)’ v3.3.0을 출시한다고 밝혔다.
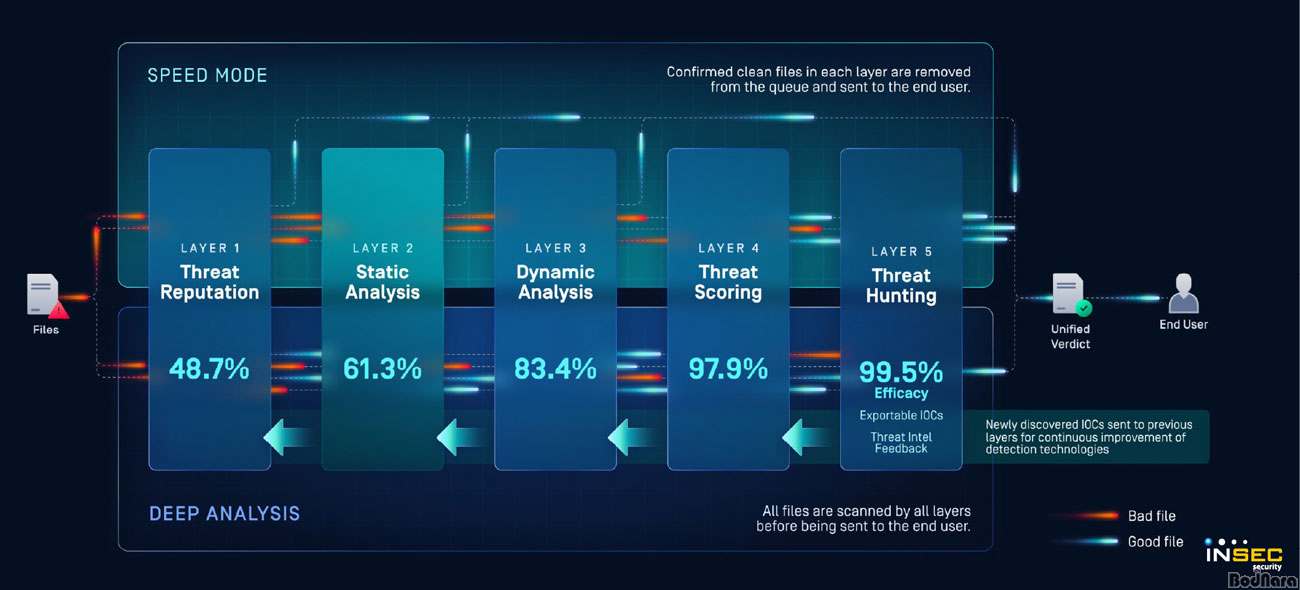
이번 업데이트는 기존 5단계 제로데이 위협 탐지 체계 가운데 정적 분석(Static Analysis)과 동적 분석(Dynamic Analysis)에 LLM 스캐닝 기능을 추가한 것이 핵심이다. 정적 분석으로 모델 파일에 숨겨진 악성 코드와 변조된 데이터 등 잠재적 위협을 확인하고, 동적 분석으로 실제 모델에 적대적 프롬프트(Adversarial Prompt)를 입력해 프롬프트 인젝션과 민감정보 노출 등 응답 과정에서 발생할 수 있는 보안 위험을 탐지한다. 7개 모델 파일 형식과 30개 이상의 전용 위협 지표, 50개 이상의 공격 기법 및 1,000개 이상의 적대적 프롬프트를 활용하며, 분석 결과는 기존 위협 분석 체계에 통합된다.
메타디펜더 이더는 위협 평판 분석부터 정적·동적 분석, 위협 점수 산정, 위협 헌팅까지 여러 분석 단계를 결합해 파일에 대한 통합 판정 결과를 제공하는 옵스왓의 5단계 제로데이 위협 탐지 솔루션이다. v3.3.0은 분석 대상을 AI 및 머신러닝 모델 파일까지 확장해, 기업이 외부에서 확보한 AI 모델을 운영 환경에 배포하기 전에 파일 자체의 위협과 모델 동작 과정의 위험을 함께 검토할 수 있도록 지원한다.
기업들이 공개 저장소와 외부 공급처에서 확보한 AI 모델을 빠르게 도입하면서 모델 파일 자체의 보안과 배포 후 동작에 대한 검증도 중요해지고 있다. AI 모델은 단순한 데이터 파일과 달리 실행 가능한 코드를 포함할 수 있으며, 악의적으로 변조된 모델이 로드되면 이를 사용하는 시스템에도 영향을 미칠 수 있다. 모델을 제공하는 출처가 신뢰할 만하다는 사실만으로는 파일 내부의 위협이나 특정 입력에 반응하는 숨겨진 공격을 모두 확인하기 어렵다.
AI 모델 파일과 실제 동작을 함께 검사
AI 모델을 겨냥한 공격은 파일 내부에 악성 요소를 숨기는 방식과 모델의 응답을 악용하는 방식으로 나뉠 수 있다. 파일 자체에는 눈에 띄는 이상이 없더라도 특정 입력이나 대화 맥락에서 위험한 응답을 생성할 수 있으며, 반대로 모델을 실행하지 않고 파일 구조를 분석하는 것만으로도 숨겨진 코드나 변조된 데이터를 발견할 수 있다.
메타디펜더 이더 v3.3.0은 기존 5단계 탐지 파이프라인 가운데 2단계 정적 분석과 3단계 동적 분석에 LLM 스캐닝 기능을 추가했다. 정적 분석은 모델을 실행하지 않고 파일 구조를 검사하며, 동적 분석은 실제 모델에 적대적 프롬프트(Adversarial Prompt)를 입력해 응답 과정에서 드러나는 보안 위험을 확인한다.
두 분석 결과는 기존 위협 분석 체계에 통합된다. 이를 통해 보안 담당자는 모델 파일에서 발견된 위협과 모델의 동작 과정에서 발견된 위험을 별도로 확인하는 데 그치지 않고, 관련 증거와 함께 통합된 판정 결과를 검토할 수 있다.
7개 모델 파일 형식의 내부 구조 분석
정적 분석은 모델을 실행하지 않고 파일 구조를 분석해 잠재적 위협을 식별한다. 피클(Pickle), 파이토치(PyTorch), 텐서플로(TensorFlow), 케라스(Keras), 세이프텐서(SafeTensors), GGUF, ONNX 등 주요 AI 프레임워크에서 사용하는 7개 파일 형식을 지원한다.
파일 확장자에 의존하지 않고 실제 바이트 데이터를 바탕으로 파일 형식을 판별하기 때문에, 악성 파일이 확장자를 변경해 탐지를 회피하려는 시도에도 대응할 수 있다.
각 파일 형식에서 발생할 수 있는 주요 위험은 다음과 같다.
피클 및 파이토치: 역직렬화(Deserialization) 과정에서 임의 코드 실행으로 이어질 수 있는 구조를 분석한다.
텐서플로: .pb 파일에 코드 실행을 가능하게 하는 람다 레이어(Lambda Layer)가 숨겨져 있는지 검사한다.
케라스: .h5 파일에 마셜(Marshal) 형식으로 직렬화된 람다 레이어가 포함돼 코드 실행에 악용될 가능성을 분석한다.
세이프텐서: 헤더와 텐서 사이의 영역에 숨겨진 데이터, 파일 변조 또는 여러 파일 형식을 결합한 폴리글랏(Polyglot) 파일을 탐지한다.
GGUF: 채팅 템플릿(Chat Template)에 실행 가능한 로직을 숨기는 방식과 로더의 충돌 또는 악용을 유도하는 비정상 헤더를 검사한다.
ONNX: 외부 파일을 경로로 참조하는 그래프, 코드를 실행하는 사용자 정의 연산자(Custom Operator), 특정 입력에서만 활성화되는 로직 수준의 백도어를 분석한다.
메타디펜더 이더는 전용 디스어셈블러(Disassembler)를 활용해 피클 명령어를 하나씩 분석하고, .pkl, .pt, .h5 파일 안에 직렬화된 객체를 검사한다. 또한 세이프텐서와 GGUF 헤더를 분석해 비정상적인 구조를 식별하고, 내장 페이로드(Embedded Payload), 위험한 임포트(Dangerous Import), 비정상 서명 등을 30개 이상의 전용 위협 지표로 제공한다. 수 기가바이트 규모의 모델도 메모리 사용량을 제한하는 방식으로 분석할 수 있다.
이러한 분석은 여러 계층에 걸쳐 위협을 숨기는 회피 기법에도 대응한다. 예를 들어 중첩된 피클 객체 여러 개에 페이로드를 나눠 숨긴 파일은 각 계층만 따로 보면 정상적인 데이터처럼 보일 수 있다. 메타디펜더 이더는 각 계층을 차례로 분리하고 디코딩 및 압축 해제한 뒤 전체 페이로드를 재구성한다. 코드를 직접 실행하지 않고도 파일 내부에 숨겨진 위협을 분석할 수 있다.
50개 이상의 공격 기법과 1,000개 이상의 프롬프트로 동적 분석
정적 분석만으로 모델의 모든 보안 위험을 확인할 수 있는 것은 아니다. 파일 구조가 정상적으로 보이더라도 특정 입력에 따라 위험한 응답을 생성하거나 안전장치를 우회할 수 있기 때문이다. 동적 분석은 OpenAI 호환 채팅 완성(Chat Completions) 엔드포인트를 제공하는 모델에 연결해 적대적 프롬프트를 입력하고 응답을 분석한다. 50개 이상의 공격 기법과 1,000개 이상의 적대적 프롬프트를 활용해 9개 범주의 LLM 관련 공격 행위를 검사한다.
주요 분석 범위는 다음과 같다.
프롬프트 인젝션(Prompt Injection): 직접적인 프롬프트 인젝션, 외부 콘텐츠를 통한 간접 프롬프트 인젝션, 거부 응답 억제(Refusal Suppression), 적대적 접미사(Adversarial Suffix) 등을 이용한 안전장치 우회
민감정보 노출(Sensitive Information Disclosure): 자격 증명, 개인식별정보(PII), 보호 대상 문서 등 민감한 정보의 무단 노출
AI 공급망 침해(AI Supply Chain Compromise): AI 모델과 관련 구성 요소의 공급망을 악용하는 공격
데이터 및 모델 오염(Data and Model Poisoning): 검색 증강 생성(RAG)과 지속 메모리(Persistent Memory)를 악용한 데이터·모델 오염
부적절한 출력 처리(Improper Output Handling): 모델 출력 처리 과정에서 발생하는 보안 취약점
과도한 에이전트 도구 오용(Excessive Agentic Tool Misuse): AI 에이전트의 도구 사용 권한이나 기능을 악용하는 행위
시스템 프롬프트 유출(System Prompt Leakage): 모델의 내부 지침이나 시스템 프롬프트를 노출시키는 공격
허위정보 및 사기 콘텐츠 생성(Disinformation and Fraud-Content Generation): 악용 가능한 허위정보나 사기성 콘텐츠를 생성하도록 유도하는 공격
무제한 자원 소비(Unbounded Consumption): 과도한 토큰 사용과 비용을 유발하는 방식으로 모델 자원을 소모시키는 공격
메타디펜더 이더는 여러 판정 방식을 사용해 모델의 응답을 평가한다. 분석 결과에서는 탐지 결과에 대한 신뢰도와 예상 피해 수준을 구분해 제공한다. 이를 통해 보안 담당자는 단순한 통과·실패 결과를 넘어 탐지 근거와 잠재적 영향을 바탕으로 조사 우선순위를 정할 수 있다.
5단계 위협 탐지 파이프라인에 분석 결과 통합
LLM 스캐닝에서 확인한 정적·동적 분석 결과는 적대적 머신러닝 지식 기반인 MITRE ATLAS의 공격 기법에 매핑된다. 이후 기존 메타디펜더 이더의 통합 판정 체계에 반영되며, 1단계 위협 평판(Threat Reputation), 4단계 위협 점수 산정(Threat Scoring), 5단계 위협 헌팅(Threat Hunting) 결과와 함께 분석된다.
통합 판정 결과에는 판단을 뒷받침하는 증거가 포함된다. 모델 파일의 구조에서 위험 요소가 발견되고 모델의 동작에서도 의심스러운 응답이 확인되면, 두 결과를 서로 분리된 경고로 남기는 대신 하나의 우선순위화된 위험 판단으로 연계한다. 이를 통해 보안 분석가는 여러 분석 결과를 수작업으로 대조하는 부담을 줄이고, 관련 근거를 바탕으로 조사와 대응을 진행할 수 있다.
AI 보안 평가 기준 변화에 대응
미국 안티멀웨어 테스트 표준 기구(AMTSO)는 2026년 9월 4일 업데이트를 통해 에이전틱 보안 제품 테스트 가이드라인(Guidelines for Testing of Agentic Security Products)의 승인과 샌드박스 평가 프레임워크(Sandbox Evaluation Framework)의 AI 관련 기능 반영을 발표했다. 이는 전통적인 악성코드 탐지뿐 아니라 AI 기반 위협과 AI를 겨냥한 공격을 평가하는 방향으로 보안 제품 테스트 기준이 확대되고 있음을 보여준다.
이번 업데이트에는 일곱 번째 핵심성과지표(KPI)인 ‘LLM-as-Sample Dynamic Analysis’가 추가됐다. 이 지표는 샌드박스가 LLM 엔드포인트나 모델 파일을 분석 샘플로 받아들일 수 있는지, 구조화된 프롬프트 세트를 재현 가능한 조건에서 실행할 수 있는지, 모델의 응답을 분류하고 범주별 결과를 보고할 수 있는지 등을 평가한다. 이 지표는 모델의 안전성이나 정렬(Alignment) 여부 자체를 평가하는 것이 아니라 샌드박스의 분석 및 보고 역량에 초점을 맞춘다. 모델 응답 평가에서도 재현 가능한 조건과 범주별 보고를 요구함으로써, 기존 악성코드 샘플 평가에서 강조해 온 일관성과 검증 가능성을 LLM 분석에 적용한다.
옵스왓은 메타디펜더 이더의 적응형 샌드박스(Adaptive Sandbox)가 AI 생성 악성코드 탐지 평가에서도 성과를 거뒀다고 밝혔다. 옵스왓이 인용한 베낙 시큐리티(Venak Security)의 2026년 평가에서 메타디펜더 이더 적응형 샌드박스는 AI 생성 악성코드 샘플 20개 중 19개를 탐지해, 평가 대상 샌드박스 4개 가운데 가장 높은 탐지 결과를 기록했다. 이번 LLM 스캐닝 기능은 기존 파일 및 악성코드 분석 체계를 AI 모델의 파일 구조와 실제 동작 분석까지 확장한다.
보안운영부터 컴플라이언스까지 다양한 역할 지원
LLM 스캐닝은 보안운영센터(SOC) 분석가뿐 아니라 보안팀 책임자, 최고정보보호책임자(CISO), IT 의사결정자, 컴플라이언스 및 위험 관리 담당자 등 다양한 역할의 AI 모델 검증 업무를 지원한다.
SOC 분석가: 기존 파일 분석과 동일한 업무 흐름에서 모델의 통합 판정 결과와 관련 증거를 확인하고, 별도의 분리된 프로세스 없이 조사와 대응을 진행할 수 있다.
보안팀 책임자: 모델 레지스트리와 개발·배포 파이프라인을 통해 이동하는 모델을 파악하고, 운영 환경에 도달하기 전에 잠재적 위협을 확인할 수 있다.
CISO 및 IT 의사결정자: 공개 모델과 외부 공급 모델의 도입 과정에 보안 검증 정책을 적용하고, 모델 배포 전 검토 절차를 마련할 수 있다.
컴플라이언스 및 위험 관리 담당자: MITRE ATLAS에 매핑된 분석 결과와 증거를 활용해 AI 공급망 위험 관리와 관련된 감사 및 규제 대응을 지원할 수 있다.
산업별 AI 모델 보안 위험
금융: 은행과 금융기관은 사기 탐지, 고객 서비스, 내부 업무 지원용 AI 코파일럿 등에 LLM을 도입하고 있으며, 공개 저장소에서 확보한 오픈소스 기반 모델을 활용하는 사례도 늘고 있다. 원문에서 인용한 2026년 케임브리지 연구에 따르면 금융 서비스 기업의 81%가 어떤 형태로든 AI를 도입하고 있다. 사전 학습된 모델에 백도어가 포함되거나 모델이 데이터를 유출할 경우, 사기 탐지 시스템이나 고객 대상 챗봇을 통해 규제 대상 금융정보가 노출될 수 있다.
정부 및 국방: 정부와 국방 기관은 시민 정보, 기밀 또는 통제 대상 정보, 핵심 임무 수행을 위한 의사결정 지원 시스템 등 민감한 자산을 다루기 때문에 모델 공급망 위험에 더욱 주의해야 한다. 원문은 미국 사이버보안·인프라보안국(CISA)이 2026년 연방기관을 대상으로 오픈소스 AI 모델 도입 전 평가와 관련된 새로운 지침을 발표했다고 설명한다. 침해되거나 조작된 모델은 공공 서비스와 정부 시스템 내부에서 허위정보를 생성하거나 시스템을 교란하는 경로가 될 수 있다.
에너지: 전력 및 에너지 운영기관은 전력망 모니터링, 예측 유지보수, 운영 의사결정 지원 등에 AI를 활용하기 시작했다. 이 과정에서 정보기술(IT)과 운영기술(OT) 환경의 접점도 확대되고 있다. 원문은 에너지 분야 사이버 위험 연구를 인용해 상당수의 운영기술 장비에 알려진 악용 취약점이 존재하고 일부 장비가 인터넷에 안전하지 않은 방식으로 연결돼 있다고 지적한다. 이러한 환경에 AI 모델이 추가되면 모델 파일과 동작에 대한 검증도 중요해진다.
의료: 의료기관은 임상 문서 작성, 분류 지원, 행정 자동화 등에 LLM을 활용하며, 이 과정에서 보호 대상 건강정보를 처리할 수 있다. 원문에서 인용한 2026년 동료 심사 연구는 LLM 기반 의료 애플리케이션이 API 사용 과정에서 의료 데이터를 유출할 수 있다고 지적하며, 이는 미국 의료정보보호법(HIPAA) 준수와도 관련된다. 모델이 응답을 통해 민감정보를 노출하거나 가중치에 실행 가능한 코드를 포함할 경우, 환자정보 보호와 규제 준수에 동시에 위험이 발생할 수 있다.
제조: 제조기업은 품질 관리, 예측 유지보수, 설계 자동화에 AI 모델을 활용하며, 개발 속도를 높이기 위해 공개 모델 저장소에서 모델을 확보하기도 한다. 원문에서 인용한 2026년 제조 공급망 보안 분석은 데이터 오염을 주요 AI 위험 중 하나로 지목했다. 공격자가 학습 데이터를 변조하면 예측 유지보수나 품질 관리 결과를 미묘하게 조작할 수 있기 때문이다. 품질 관리 파이프라인에 오염된 모델이 적용되면 명확한 오류 신호 없이 의사결정의 정확도가 떨어질 수 있으며, 설계 도구에 백도어가 포함되면 지식재산에 대한 위협으로 이어질 수 있다.
메타디펜더 이더 v3.3.0은 기존 파일 보안 분석에 적용해 온 5단계 위협 탐지 체계를 AI 모델로 확장한다. 이를 통해 조직은 운영 환경에 모델을 배포하기 전에 파일 내부의 위협과 실제 동작 과정의 위험을 검증하고, 통합 분석 결과를 바탕으로 조사 및 대응 우선순위를 정할 수 있다.







 [영상] NVIDIA RTX SPARK는 인텔과 AMD의 X86 노트북 시장을, AI를 무기로 정복할 수 있을까?