QNAP이 NAS에서 실행되는 Plex Media Server의 보안 취약점을 악용한 실제 해킹 사례가 확인됐다며 사용자들에게 긴급 업데이트를 권고했다.
이번에 문제가 된 Plex2Shell은 Plex Media Server에서 발견된 네 가지 취약점(CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656)을 연계해 악용하는 공격 기법이다. 공격자는 별도의 계정 인증 없이 취약한 서버에 원격으로 악성 코드를 실행할 수 있으며, 실제 일부 NAS에서는 암호화폐 채굴 프로그램과 외부 트래픽을 중계하는 프록시 소프트웨어가 설치된 것으로 알려졌다.
해당 취약점은 지난 7월 보안 연구자에 의해 처음 보고됐으며, 10월 공격을 재현할 수 있는 개념증명 코드가 공개된 이후 실제 공격이 확산됐다. 미국 사이버보안·인프라보안국(CISA)도 관련 취약점을 실제 악용된 취약점 목록에 추가했으며, QNAP 역시 일부 NAS 사용자로부터 침해 의심 사례를 접수해 대응하고 있다고 밝혔다.
영향을 받는 제품은 Plex Media Server 1.43.2 이하 버전으로, QNAP은 취약점이 수정된 1.43.3.10861 이상으로 즉시 업데이트할 것을 권고했다.
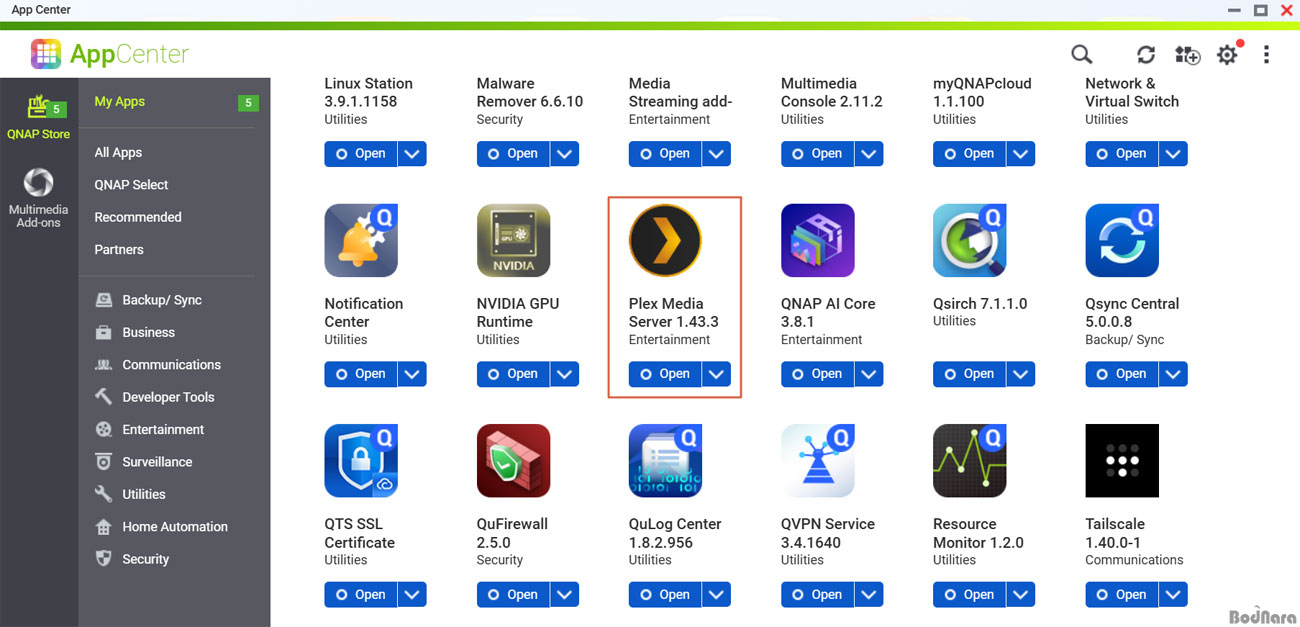
QNAP NAS 사용자는 App Center의 My Apps 항목에서 Plex Media Server를 업데이트할 수 있으며, Plex 웹 관리 화면의 Settings - General에서 설치된 버전을 확인할 수 있다. 외부 접속이 필요하지 않다면 공유기의 TCP 32400 포트 포워딩과 UPnP 기능을 비활성화해 외부 공격에 노출될 가능성을 줄이는 것도 권장된다.
다만 이미 취약점을 악용한 공격을 받았다면 프로그램 업데이트만으로 설치된 악성 코드가 제거되지는 않는다. QNAP은 Plex의 Codecs 폴더에 의심스러운 파일이 존재하는지, 시스템 유휴 상태에서도 CPU 사용률이 비정상적으로 높은지, 알 수 없는 프로세스나 외부 네트워크 연결이 발생하는지 확인하도록 안내했다.
침해가 의심되는 경우 관련 로그를 보존하고 악성 프로그램 제거와 Plex Media Server 재설치, 계정 비밀번호 변경 등의 추가 조치가 필요하다. 특히 인터넷에 Plex 서버를 공개해 사용했던 NAS라면 최신 버전으로 업데이트했더라도 기존 침해 여부를 별도 점검하는 것이 권장된다.
|







 [리뷰] LVM 캐시로 NAS 응답성 개선, ipTIME NAS400plus