안랩(대표 강석균, www.ahnlab.com)이 이메일 송수신이 많아지는 연말연시를 맞아 최근 한 달여(2022.11.13~12.17)간 수집한 피싱 이메일을 분석해 최신 피싱 이메일 위협 트렌드를 발표했다.
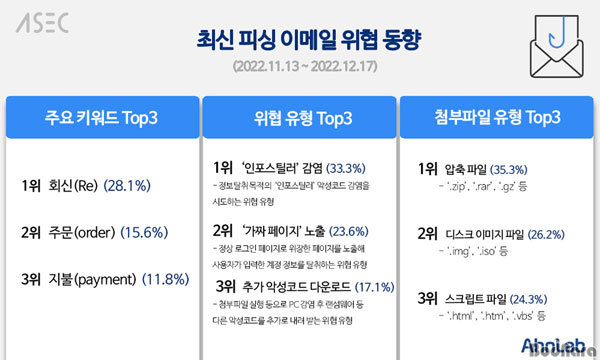
[주요 키워드 Top3: '회신(Re)', '주문(order)', '지불(payment)']
최근 한 달여 간 피싱 이메일 공격자들이 가장 많이 활용한 키워드는 전체의 28.1%를 차지한 '회신(Re)'으로 나타났다. 공격자들은 주로 이메일 제목의 말머리에 'Re'를 붙였다. 그 다음으로는 주문을 뜻하는 'Order'가 15.6%로 2위였으며, 지불을 뜻하는 'Payment'가 11.8%로 3위를 기록했다.
가장 많은 비중을 차지한 '회신(Re)'의 경우, 수신자가 피싱메일을 이전에 오고갔던 대화의 연장인 것으로 착각할 수 있기 때문에 공격자들이 자주 사용하는 것으로 추정된다. 뒤를 이은 '주문'과 '지불'은 국내/해외를 가리지 않고 온라인 기반 금전거래가 많아지는 최근의 트렌드를 반영해 사용자의 주의를 끌기 위한 시도로 해석할 수 있다.
[위협 유형 Top3: '인포스틸러(Infostealer)'감염, '가짜 페이지(FakePage)'노출, '추가 악성코드 다운로드(Downloader)']
안랩 분석 결과, 피싱 이메일 공격으로 정보탈취 목적의 '인포스틸러(Infostealer)' 악성코드 감염을 시도하는 위협 유형이 전체의 33.3%로 가장 높은 비중을 보였다. 이어서 첨부파일에 악성 스크립트를 포함해 정상페이지와 구분이 어려운 가짜 로그인 페이지를 띄우는 '가짜 페이지(FakePage)' 노출 유형이 23.6%, 첨부파일 실행 등으로 PC 감염 후 다른 악성코드를 추가로 내려받는 '추가 악성코드 다운로드(Downloader)'유형이 17.1%로 3위를 기록했다.
1위로 집계된 '인포스틸러(Infostealer)'의 경우, 사용자가 웹 브라우저에 저장한 포털, 회사 시스템 접속 등 계정정보나 메일, 가상자산 지갑, 파일 등에 저장되어 있는 사용자 정보를 광범위하게 탈취하기 때문에 직접적인 금전피해를 불러올 수 있어 공격자들이 자주 사용하고 있다. 공격자는 인포스틸러나 가짜 페이지 공격으로 탈취한 계정 정보를 활용해 2차 공격을 진행할 수 있으며, 사용자를 속여 다운로더 악성코드를 감염시킨 후 랜섬웨어 등 다양한 악성코드를 추가 설치할 수도 있다.
[첨부파일 유형 Top3: '압축 파일('.zip' 등)', '디스크 이미지 파일(.img/.iso 등)', '스크립트 파일(.html 등)' 순]
공격자들이 사용하는 첨부파일의 종류에서는 .zip, .rar, .gz 등 '압축 파일' 유형이 전체의 35.3%로 1위로 나타났다. 다음으로는 .img, .iso 등 확장자를 가진 '디스크 이미지' 파일(*) 유형이 26.2%로 뒤를 이었다. .html, .shtml, .htm, .vbs 등 확장자를 지닌 '스크립트' 파일은 24.3%로 3위로 집계됐다.
*디스크 이미지 파일(.img/.iso 등): 디스크 이미지 포맷 중 하나로, 압축 해제 및 마운트(운영체제에 인식시키는 작업)로 파일을 실행할 수 있다.
특히 최근 공격자는 기업들이 실행 파일(.exe)이 첨부된 메일을 자동으로 차단하는 스팸 메일 필터링 시스템을 주로 사용하고 있는 것을 파악하고, 악성 실행 파일을 은닉하기 위해 압축 파일 형식이나 디스크 이미지 파일 형식을 주로 사용하고 있다. 또한, 공격자들은 스크립트 파일을 '가짜 로그인 페이지'를 노출시키기 위해 사용하고 있다.
피싱 메일로 인한 피해를 예방하기 위해서는 ▲이메일 발신자 등 꼼꼼히 확인 ▲의심스러운 메일 내 첨부파일 및 URL 실행 금지 ▲비밀번호 웹브라우저 저장 자제 및 비밀번호 주기적 변경 ▲백신 프로그램 최신버전 유지 및 피싱 사이트 차단 기능 활성화 ▲사용중인 프로그램(OS/인터넷 브라우저/오피스 SW 등)의 최신버전 유지 및 보안 패치 적용 등 기본 보안수칙을 준수해야 한다.







 [뉴스] QNAP 월드 투어 2026 코리아 개최, 데이터 보호와 프라이빗 AI로 2027년 시장 공략