일부 안드로이드 폰에서 사용자의 최신 WiFi 연결 내역이 외부로 유출될 수 있는 보안 취약점이 발견되었다.
EFF(Electronic Frontier Foundation)에 따르면 이번에 발견된 보안 취약점은 안드로이드 3.1(허니컴) 이후 버전에서 PNO(Preferred Network Offload)를 사용할 때 기존에 사용했던 WiFI에 빠르게 연결하기 위해 연결되었던 WiFi 네트워크 이름을 전송하는 과정에서 발생하는 것으로 전했다.
따라서 연결 되었던 WiFi의 SSID가 회사 명칭 등 위치를 특정할 수 있을 경우 그동안의 이동 경로가 그대로 노출될 수 있으며, 위치 정보 역시 민감한 개인 정보로 취급되고 있는 만큼 심각한 문제로 받아들여질 수 있다.
EFF측은 해당 사실을 구글에 통보해 구글로 부터 해당 문제 해결을 위해 노력하겠다는 답신을 받았으며, 현 상황에서 WiFi 목록 정보 유출을 방지하기 위해서 'Keep Wi-Fi on during sleep(화면이 꺼졌을 때 WiFi 동작)' 옵션을 '사용안함(베터리 소모 증가)' 으로 설정할 것을 원했다.
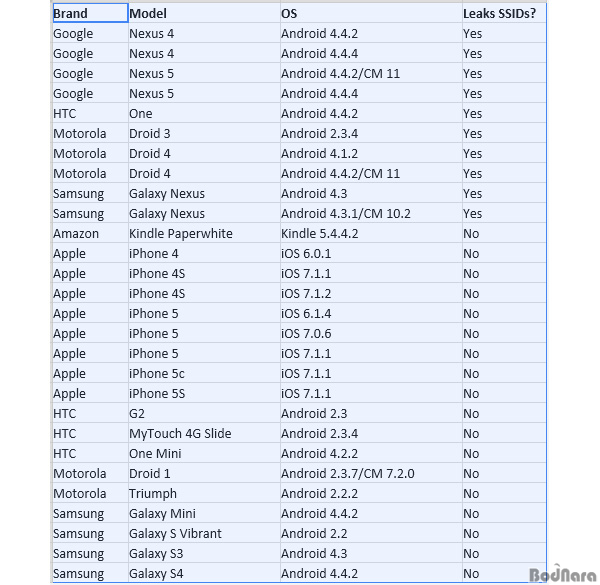
참고로, EFF 측이 실제 테스트를 통해 이러한 WiFi 목록 유출 여부를 확인한 제품은 여기서 확인할 수 있다.
|







 [취재] 제미나이와 안드로이드 ChromeOS의 결합, 인텔과 함께하는 구글북 공개