스마트폰 AP 제조사로 잘 알려진 미디어텍(MediaTek)이 자사 제품의 소프트웨어 버그를 인정하고, 해당 문제의 영향 범위를 알려졌다.
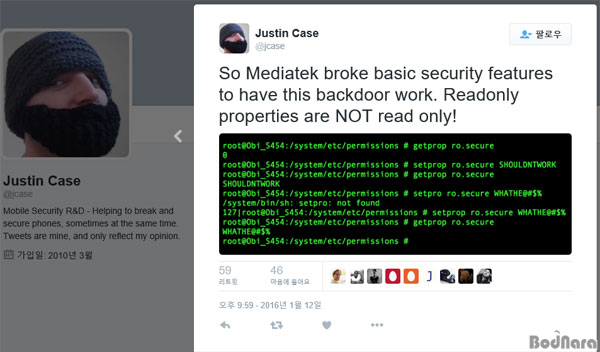
gsmarena에 따르면 이달 초 보안 연구가 저스틴 케이스(Justin Case)를 통해 처음 알려진 미디어텍 AP의 버그는 공격자가 디바이스의 루트 권한을 획득, 보호영역에 있는 자료에 접근, 스마트폰을 벽돌로 만들고, 통신 도청도 가능한 것으로 알려졌다.
이번 버그에 대해 미디어텍의 대변인은 "미디어텍 보안 팀과 검토 후 해당 버그는 중국 시장에서 안드로이드 4.4 킷캣 기반 디바이스의 상호 통신 운영(telecommunication inter-operability)을 위한 디버그 기능과 관련되어 발생"하였음을 전하며, 제조사측에 테스트 후 제품 출시 전 디버그 기능을 끄도록 지침을 내렸으나 일부 제조사에서 이를 지키지 않았고, 결과적으로 보안 이슈가 발생하게되었음을 밝혔다.
단지, 미디어텍은 이번 보안 이슈의 발생 원인에 대해 언급하면서 사후 조치 방법이나 영향을 받는 제조사 및 제품에 대한 정보는 언급하지 않았고, 패치를 작업 중이라는 소식이 전해지기는 했지만, 이 역시 공개 시기에 대한 언급이 없어 미디어텍 기반 스마트폰 사용자들의 불안은 당분간 지속될 전망히다.
|







 [테크닉] 업무에 치이는 1인 사업자와 프리랜서, 업무 분담용 AI 에이전트 PC 구성은?