|
보드나라 사무실 환경이 1차적으로 IP 공유기 하단에 연결되어 있는 관계로 외부 웜의 공격에 대한 방어는
확인할 수 없었고, 그 외의 기능 중에 눈에 띄었던 몇 가지를 소개하고자 한다. 이 페이지는 애석하게도 단점
위주다. 보안 프로그램의 특성상 장점이 눈에 띄기는 어려운 탓이다. 보안이 완벽해야 하는 것은 당연한
의무이지 장점이 아니다.
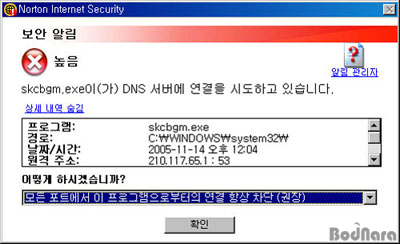
일단 첫 설치 후 한동안은 이러한 보안 알림 창을 수시로 봐야 한다. 믿어도 되는 프로그램들에 대해서는 항상
허용을 해 둘 것이기 때문에 어느 정도 시간이 지나고 나면 자주 마주치지 않게 되겠지만, 처음에는 이러한
불편 때문에 개인 방화벽에 대한 인식이 좋지 않다. 또한 보안에 대한 인식이 떨어지는 사용자는 어떤
프로세스가 안전한지, 위험한지를 스스로 판단하기 어렵기 때문에 위험한 프로세스에도 허용을 해버린다거나,
안전한 프로세스를 차단해버려 기능이 정상적으로 동작하지 않게 만들어 버릴 수도 있다. 방화벽이 모든 사람을
안전하게 보호할 수 없고, 스스로 판단할 능력이 있는 사용자만을 안전하게 보호할 수 있다는 것이다.
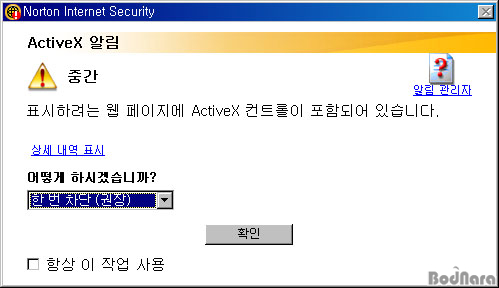
웹페이지의 ActiveX의 경우에는 차단 옵션 기본값이 일회성이기 때문에 오히려 편리하다. 정체를 알 수
없는 사이트의 경우는 일단 차단 해보고 꼭 필요하지 않은 기능이 동작하지 않을 경우에는 새로 고침 후 허용해
주면 되기 때문이다. Windows XP SP2가 일부 ActiveX에 대해 강제적인 차단 또는 영구적인
허용을 하는 것에 비하면 비교적 융통성이 있다.
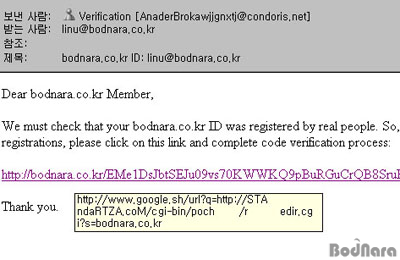
AntiSpam 프로그램은 아직 미흡한 느낌이다. 분명히 위장 웹링크에 의한 피싱(Phishing)에
속지 않도록 옵션을 켜 놓았는데, 위와 같이 도착한 위장 웹링크를 클릭했을 때 NIS2006에서 차단해 주지
못하고 위의 주소로 연결되도록 방치 했다. 시만텍에 문의한 결과 피싱메일의 경우는 시만텍에서 보유하고 있는
패턴의 경우에는 확실히 차단되지만, 그렇지 않은 경우는 차단이 되지 않을 수도 있다고 한다. 위의 메일 같은
경우는 보드나라의 링크인 척 텍스트에 밑줄과 파란색을 칠한 채 다른 링크로 이동시키게 만든 것인데, 엔진에서
이러한 패턴을 감지하지 못한다면 어떻게 보호해 주겠다는 것일까 의문스럽다. 위의 웹링크는 이미 링크가 끊어진
곳이기 때문에 차단이 안 되는가 생각되어 위와 유사한 메일을 직접 만들어 테스트 해봤는데, 역시 차단하지
못했다.
이에 대해 시만텍의 기자 간담회에서 보다 자세히 알아본 결과 NIS2006의 위장
웹링크는 위와 같은 메일을 차단시키는 개념이 아니라고 한다. 사용자가 클릭하지 않더라도 메일을 여는 것만으로
다른 사이트로 자동 이동해 악성 프로그램을 실행시키게 만드는 것을 위장 웹링크라고 칭했다고 하는데, 번역
과정에서 단어 선정을 잘못한 느낌이다. 대부분의 사용자들은 위장 웹링크를 위와 같은 것으로 생각할 것이고,
실제로 저런 메일의 경우에도 상당히 위험하다. 아직 NIS2006에서는 저러한 메일을 차단하는 기능이
제공되지 않는다고 하지만 차후 지원하도록 하겠다는 답변을 얻었다.
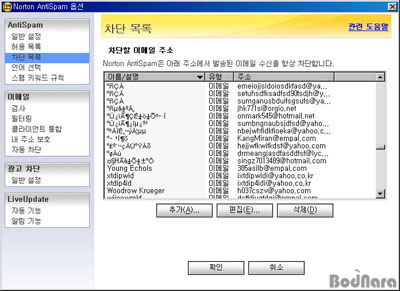
또 한가지, 차단 목록에서 영문 이름은 정상적으로 표기 되었지만, 한글 이름은 유니코드를 제대로 인식하지
못하는 탓인지 대부분 깨져서 표기 되었다. 한글화 과정에서 실수한 듯 한데, 이 역시 정식 버젼 출시 또는 차후
업데이트를 통해 해결되어야 할 부분이다. 그런데, 사실 국내 스팸메일 특성상 이메일 주소 차단은 그리 큰
효과를 보지 못한다. 스팸메일 발송 툴들이 매번 메일을 발송할 때마다 랜덤으로 문자열을 조합해 아이디를 새로
생성하기 때문이다.
한글이 깨지는 문제에 대해 시만텍에 문의한 결과, 최근 수정 되었다는 답변을 들었는데, 수정 되기 전에는 스팸 메일들이 표준 포맷을 지키지 않는 메일 클라이언트에서
발송된 메일이기 때문에 국가 및 문자셋 코드를 읽지 못해 일어났던 문제라고 한다. 인지하고 있는 문제고 수정
되었다고 하니 정식 버젼에서는 문제가 발생하지 않거나 수정되지 않은 상태로 출시되더라도 머지 않아 해결 될
것이다.
메일함에 있는 스팸메일 600여통을 차단 목록에 등록했더니 400여개 이상의 스패머 메일 주소가 등록
되었는데, 이는 스팸메일 중복 발송률이 그리 높지 않다는 것을 의미한다. 차단 주소에 등록해 놓는 것이
사용자가 스팸메일을 보게 되는 상황을 줄여줄 수는 있겠지만 무한정 차단 목록이 늘어나야 하고, 이를 검색해서
제거하는데 걸리는 시간은 점점 늘어나게 될 것이다. 스팸메일에 대한 근본적인 대책으로 보기에는 무리가 있다.
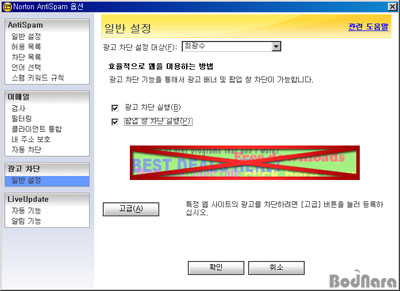
또 한가지 사용자를 당혹스럽게 만들 수 있는 기능이 AntiSpam에 들어 있는데, 바로 광고 차단과 팝업
차단 기능이다.
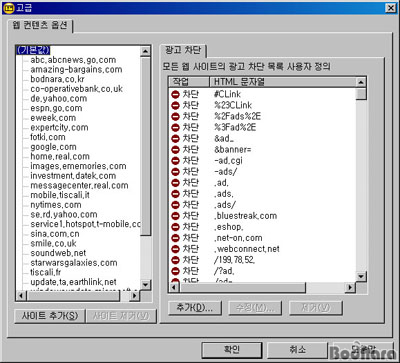
광고 차단의 경우에는 특별한 키워드가 포함된 경우에 한해서 차단하기 때문에 잘못
걸러낼 확률이 낮다. 하지만 배너가 모두 상업 광고가 아니고 주요 이벤트와 공지사항을 담고 있을 수도 있기
때문에 광고 차단 기능을 켜 놓을 경우에는 간혹 난처한 경우를 겪을 수도 있다.
반면, 팝업 차단의 경우에는 한층 더 심각하다. 윈도우즈XP SP2 자체 팝업
차단 기능은 팝업창을 차단 시켰을 때 알림 메세지라도 뜨지만, NIS2006의 차단은 아무 메세지도, 아무
반응도 없다. 한 예로 특정 사이트에서 콘서트 티켓을 알아보기 위해 좌석 배치도를 클릭 했는데 아무 반응이
없어 잠시 서버 쪽에 문제가 있거나 페이지에 스크립트 오류가 있는 것이 아닌가 하고 포기한 적이 있는데.
사실은 NIS2006의 팝업 차단 기능 때문에 뜨지 않은 것이었다. 쇼핑몰 등에서 전자결재 창이 이와 같은
이유로 부분적으로 동작하지 않으면 문제가 커질 수 있다.
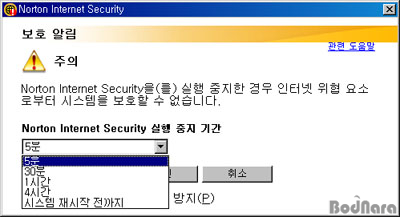
이러한 경우에는 NIS의 동작을 잠시 중단 시켜 놓으면 된다. 작업표시줄 오른쪽
하단에 있는 런쳐에서 마우스 오른쪽 버튼 통해 NIS의 동작을 중단시키면 짧게는 5분 단위부터 기능을 일시
중지 시킬 수 있다. 물론 이 때는 다른 공격에 대해서도 무방비 상태가 되기 때문에 주의가 필요하다.
시만텍에서는 Localization 팀을 두어 신뢰할 수 있는 사이트들의 목록을
계속 추가해 나가고 있다고 하는데, 당분간은 간혹 불편할 때가 있을 것으로 보인다. 현재 300여개 사이트의
정보를 추가했다고 하는데, 소비자 대상으로 정식 발매가 이루어진 이후에도 꾸준한 업데이트를 통해 해결 되길
기대해 본다. |














 [뉴스] 이스트시큐리티, 알약 리눅스 서버용에 행위 기반 랜섬웨어 탐지 기능 탑재