지난 주말은 삼성전자의 스마트폰과 태블릿에 모뎀을 통해 원격으로 제어할 수 있는 백도어가 있다는 소식이 전해지면서 논란이 일었다.
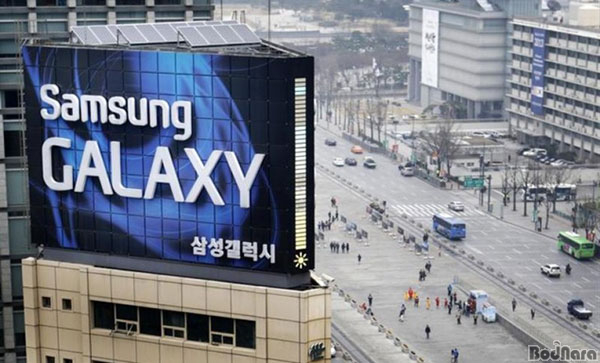
삼성전자 갤럭시 시리즈 스마트폰과 태블릿에 백도어가?
기기별 안드로이드의 배포판을 만드는 리플리컨트 그룹의 해커 폴K는 3월 12일 "삼성 갤럭시 시리즈에서 모뎀과 통신 프로토콜의 처리를 담당하는 고유 프로그램이 프로세서를 이용해 원격으로 마이크, GPS, 카메라, 사용자 데이터까지 원하는대로 접근할 수 있다"고 주장했다.(Replicant developers find and close Samsung Galaxy backdoor)
이에 대해 삼성전자는 "모뎀 칩과 프로세서를 통한 기기 접근은 시도도 없었고 가능하지도 않으며, 모뎀과 AP 사이 통신 기능을 오해한 것"이라고 설명했다. 이후 처음 문제를 제기했던 자유소프트웨어재단(Free Software Foundation) 측에서도 삼성전자의 주장에 대해 반박 하지 않는 것으로 보아 삼성전자 스마트폰의 백도어 논란은 해프닝으로 끝나는 듯 하다.
그렇다면, 이번에 논란이 되었던 백도어란 과연 어떤 것일까? 앉은 김에 쉬어간다고, 이번 기회에 백도어란 무엇인지 간단히 알아보도록 하자.
해커 공격에 무방비로 문을 열어주는 백도어
영화는 보는 재미라도 있지...(1964년 몬테 헬맨 감독 작, Back Door to Hell)
백도어(Backdoor)를 문자 그대로 해석하면 '뒷문', '비말 수단' 정도로 번역할 수 있는데, 이번에 삼성전자 스마트폰에서 논란이 되었던 것 처럼 해커가 원격으로 접속해 사용자 시스템을 마음대로 유린할 수 있게 되는 치명적인 보안 취약점에 해당한다.
백도어는 RAT(Remote Administration Tool)라고도 불리는데, 운영체제나 프로그램 개발시 정상적인 인증 과정을 거치지 않고 운영체제나 프로그램에 접근할 수 있도록 만든 일종의 치트 개념으로 볼 수 있다.
IT기기에 백도어가 깔리면 각종 정보가 해커에게 무방비로 노출된다
예를 들어 게임을 개발하는데, 패치때 마다 처음부터 시작해 마지막 보스를 잡기까지 수십 시간이 걸리는 롤플레잉이나, 스타크래프트같은 RTS의 경우 유닛 생산과 업그레이드 테스트를 위해 자원 캐고 발전하는 시간을 아낄 목적으로 만든 치트 코드, 보드나라 기사로 알아본 원격 지원등은 긍정적인 의미의 백도어로 볼 수 있다.
문제는, 프로그램 제작사가 의도적이나 실수로 만들었던, 해커가 악의적으로 만들었던, 백도어는 기본적으로 보안을 우회하도록 설계되었기 때문에 통상적인 방법으로는 발견이 어렵고, 해당 백도어를 알고 있는 사람은 누구나 이용할 수 있기 때문에 심각한 보안 취약점으로 여겨지고 있어, 제품과 회사에 대한 신뢰를 떨어트릴 수 있기 때문에 삼성전자에서 이번 논란에 빠르게 대응한 것으로 보인다.
백도어 이슈, 어떤 일들이 있었나?
그렇다면 잠시 눈을 돌려 이번에 해프닝으로 끝난 삼성전자 스마트폰과 태블릿의 백도어 이슈 외에 백도어와 관련된 사건들은 어떤 것들이 있었는지 살펴보자.
백도어의 1인자 NSA, 결국 로고가 희화화되는 굴욕을 겪고 있다
대표적으로 지난 2013년에는 에드워드 스노우덴에 의해 폭로된 NSA(미국 국가 안보국, National Security Agency)가 PRISM 프로그램으로 구글, 페이스북, 애플, 야후, 스카이프등 대부분의 인터넷 서비스 서버들에 대한 백도어를 소유하고 있다는 의혹(관련 업체들은 당연히 부정하고 있으므로)을 받고 있으며, 이를 통해 적성국과 우방국을 가리지 않고 무차별적인 정보 수집을 한 정황이 드러나 문제가 되고 있다.
게다가 NSA는 리눅스와 윈도우에도 백도어를 심기 위해 접촉했다는 정황이 드러났으며, 보안업체인 RSA와도 백도어를 위한 뒷 거래가 있었다는 내용은 물론, 완제품 PC와 하드디스크의 운반 과정에 개입해 백도어를 설치해 왔다는 주장도 제기되고 있다.
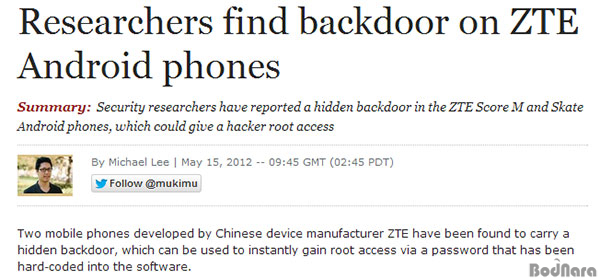
ZTE는 실제 안드로이드 폰에 백도어를 심은 것이 발각되었다
이번 삼성전자 스마트폰의 백도어 이슈는 해프닝으로 끝날 듯 하지만 실제 스마트폰에 백도어를 심었다 발견된 일도 있는데, 바로 지난 2012년 중국 스마트폰 제조사 ZTE에서 관련 문제가 발생했다.(Backdoor found in ZTE Android phones)
컴퓨터 보안업체 시만텍에 의하면 ZTE 스마트폰의 루드쉘에 설치된 백도어는 공격자가 세계 어디서든 설치, 삭제, 감시, 디바이스 수정이 가능해 문제가 되었으며, ZTE는 이를 인지하고 패치한다고 밝혔으나, 앞서 미국 하원이 화웨이와 ZTE가 중국군 사이버부대에 특별 네트워크 서비스를 제공했다는 보고서를 발표한 이후라 상당한 파장을 불러왔다.(美 하원 중국 통신장비 제품, 미국 안보 위협)
레노버는 PC에 백도어를 심었다는 의심을 받고 있다
또한 2012년 10월 31일 이전에 출시된 삼성프린터와 삼성에서 OEM 제조한 일부 델 프린터에서 백도어 문제가 발생한 바 있으나 문제 해결을 위한 펌웨어를 공개했으며,(美 보안기관 US Cert, 삼성프린터 백도어 위험 경고), 2013년에는 레노버 PC에 이용자 몰래 원격 접속이 가능한 백도어를 설치했다는 의혹을 받고 영국, 미국, 캐나다, 호주, 뉴질랜드 5개국 정보기관이 내부적으로 레노버 제품 사용 금지 명령을 내린 바 있다.('해킹의혹' 중국산 PC, 영국 정보기관서 퇴출)
음악 CD에 루트킷을 심어 백도어 논란으로 번진 소니 BMG, 결국 리콜과 소송으로 번졌다
조금 더 시야를 멀리하면 2005년에 소니 BMG(현 소니 뮤직 엔터테인먼트)의 CD에 복제 방지를 위해 개발한 DRM이 사용자의 컴퓨터에 루트킷을 설치하는 문제가 있었는데, 후에 문제가 되자 배포한 삭제용 ActiveX 프로그램이 백도어를 포함하고 있음이 밝혀지기까지해 소송으로 발전한 전례가 있었다.(소니 루트킷을 사용하는 새로운 백도어 프로그램, 한국정보보호진흥원)
일반 악성코드보다 심각한 핵폭탄급 보안 위협, 백도어
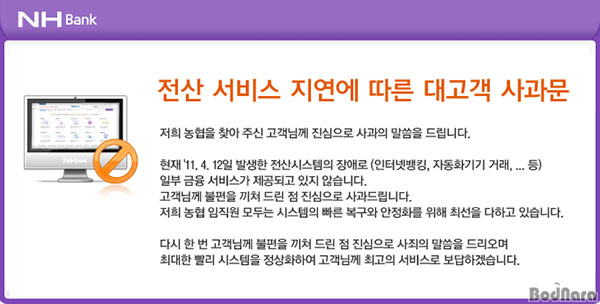
2011년 4월 농협 전산망 사태에는 백도어가 사용된 것으로 알려졌다
앞서 백도어가 언급된 사건 중 굵직한 사건들의 예시를 들었지만 솔직히 일반인 입장에서는 심각성을 체감하기 어려울 수 있는데, 그렇다면 지난 2011년 4월 일어난 농협 전산망 사고를 기억하는가? 수사 결과의 신빙성에 대해서는 논란이 있지만, 한가지 확실한 것은 이 사건에 백도어가 사용되었다는 점에서 백도어의 위험성을 단적으로 보여준 사건이라할 수 있다.
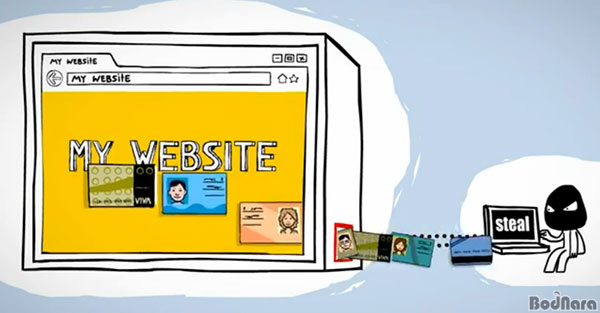
백도어를 통해 자신는 사이 각종 정보가 줄줄 샐 수 있다
또한, 지난 2010년에는 병원에서 사용하는 전자차트 프로그램 제작사가 백도어를 이용해 임의로 진료 PC의 내용을 복사/ 이동/ 수정할 수 있다는 논란이 있었는데(소프트업체의 의사PC 접속... '백도어' 논란), 최근에 가장 크게 전 세계적 백도어 문제를 일으킨 NSA 도감청 사건도 외부가 아닌 내부 폭로자에 의해 발견된 것에서도 알 수 있듯 프로그램 입장에서는 백도어를 통한 공격은 이것이 정상적인 사용자의 조작인지 악의적인 해커의 공격인지 파악할 수 없다.
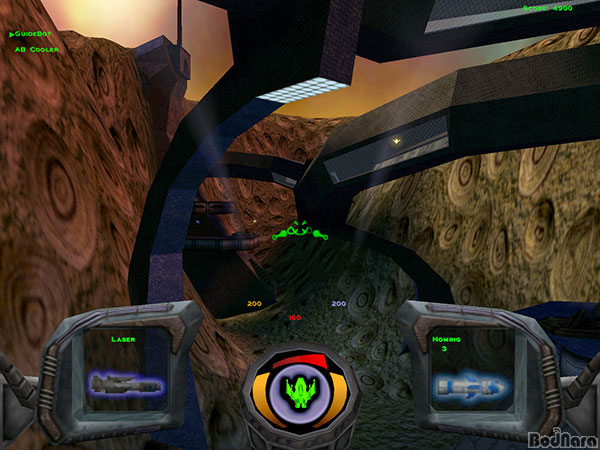
게임 치트 코드 여부는 알기 쉽지만, 백도어가 유무나 어떻게 쓰이는진 감지하기 어렵다
(사진 : 치트 코드를 치면 '치터'라는 알람이 울리고, 점수가 0으로 고정되는 디센트3)
쉽게 말해, 게임 프로그램 입장에서 치트코드(백도어)를 이용한 무적 캐릭터는 원래 프로그램에 포함된 것이기 때문에 그 결과가 원래 의도했던 정상적인 게임 내용이 아님에도 문제없이 실행되지만, 데이터 파일을 건드려(해킹, 악성코드) 무적 캐릭터를 만드는 것은 필요한 것만 제대로 수정하지 못하면 원래 구조와 달라진 점을 프로그램 내부의 검사 루틴이(백신) 이상 여부를 확인하고 에러메시지를 표시할 수 있는 것으로 비유할 수 있을 것이다.
특히, 일반 악성코드의 경우 이미 수없이 앞서 나온 악성코드들을 분석해 유사한 패턴을 가진 신규 악성코드나 변종 악성코드를 미리 차단할 수 있는 것과 달리, 백도어는 문제가 발생하기 전에는 사전 탐지나 차단이 거의 불가능하기 때문에 보다 치명적인 보안 위협으로 분류되고 있는 것이다.







 [뉴스] 락스타 게임즈 직원 30여명 해고, 영국 IWGB는 부당 해고 주장