ESET 한국 법인 (주)노드32코리아 (http://www.nod32korea.co.kr/)에 따르면 ESET은 스페인 바르셀로나에서 열린 MWC 2014에서 안드로이드 (Android) 플랫폼의 위협 증가 추이를 발표했다.
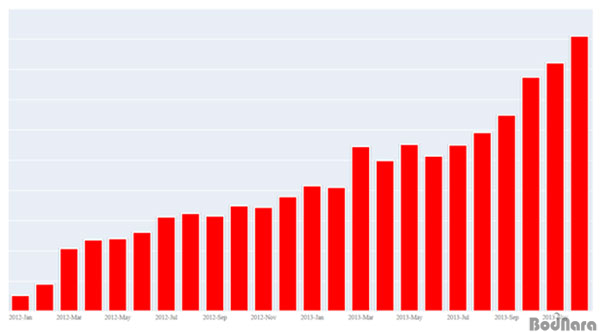
지난 2010년 ESET은 안드로이드 플랫폼에서 동작하는 3종의 악성코드를 발견했지만 2013년에는 26배나 증가하여 79종 이상의 악성코드가 발견되었다고 밝혔다.
작년 한 해에는 Bitcoin을 타겟으로 하는 Hesperbot 트로이목마 외에 안드로이드 OS (Android OS) 자체 취약점을 악용하는 악성코드도 있었으며 Bluebox lab이 발견하여 “Masker Key”로 알려진 이 취약점은 공격자로 하여금 개인정보 절취, 모바일 기기의 좀비화, 순정 앱으로 위장하는 등의 악성 앱을 개발하기 쉽게 해준다고 전했다.
또 ESET는 2014년 12월 Windows 8.1 플랫폼에서 Virus Bulletin의 테스트를 통과해 전세계 보안 솔루션 업계에서 가장 많은 ‘83번째 VB100 인증’을 달성했다고 밝혔다.
안티바이러스 성능 테스트 독립 테스트 기관인 Virus Bulletin은 2개월에 한번씩 여러 안티바이러스 솔루션을 대상으로 바이러스 탐지율, 검사 속도, 오탐지율에 대해 엄격한 테스트를 실시하는데 이 테스트에서 바이러스, 스파이웨어, 웜, 트로이목마 등 각종 Malware를 포함한 ‘In-the-Wild’ 샘플들을 오탐지 없이 100% 탐지해야만 ‘VB100’ 인증을 받을 수 있다.
NOD32® Technology 개발사인 ESET은 26년간 사전 위협 탐지 및 안티 바이러스 분야에서 활약해왔으며 전세계 180개국 1억명 이상의 기업 및 개인 사용자들에게 보안 솔루션을 공급하고 있다. ESET은 슬로바키아 브라티슬라바에 본사를 두고 있으며 미국 샌디에고, 아르헨티나 부에노스아이레스, 싱가폴, 체코 프라하, 슬로바키아 코시체, 폴란드 크라코프, 캐나다 몬트리올, 러시아 모스크바 등 전세계 10 군데의 R&D센터에서 글로벌 방역 시스템을 구축, 운영하고 있다.
|







 [취재] 제미나이와 안드로이드 ChromeOS의 결합, 인텔과 함께하는 구글북 공개