하드디스크의 데이터 암호화 방식은 크게 소프트웨어를 통한 방식과 별도 하드웨어를 통한 암호화(self-encrypting drives, SED)로 나뉘는데, 하드웨어 기반 암호화는 소프트웨어 방식보다 빠르고 암호화 키가 시스템 메모리에 상주하지 않기 때문에 해킹에 보다 안전한 것으로 알려졌지만, 기대만큼 안전하지는 않다는 주장이 제기되었다.
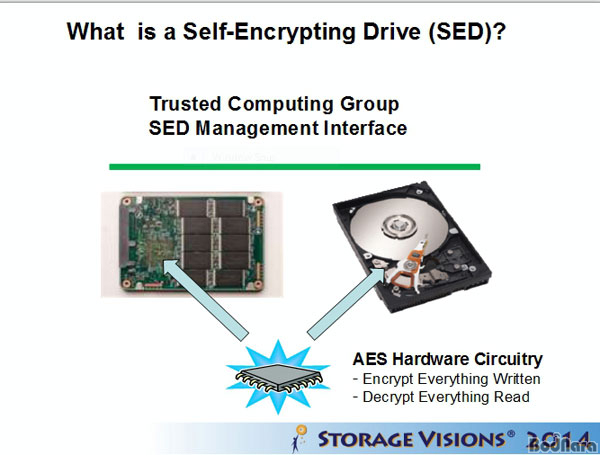
암스테르담에서 개최된 블랙 헷 유럽 보안 컨퍼런스에서 제기된 내용에 따르면, 소프트웨어 기반 암호화 제품을 타겟으로 윈도우 인증 시스템을 우회하는 방식의 일부 공격은 SED를 대상으로도 유효하다는 내용이 발표되었다.
pcworld에 따르면 연구팀은 SED에 대해 세 가지 공격 방식이 유효하다고 발표했는데, 그 중 하나로 Opal 또는 eDrive 모드로 SED를 탑재한 레노버와 델 노트북을 통한 시연에서 해당 노트북의 암호화 기능이 완전하게 작동하지 않고, 심지어 윈도우가 잠겨 사용자 패스워드 입력을 요구하는 상황에서도 마찬가지인 상황을 보여주었다.
SED의 잠금이 풀린 상태에서 절전 모드에 들어갔다 복귀할 경우 미리 로드된 관리 소프트웨어가 메모리에 상주하면서 드라이브의 잠금을 풀기 때문에 발생하는 일이라고 전했다.
이에 대한 대응으로 연구팀은 앞으로 출시되는 노트북의 경우 슬립모드 진입시 드라이브의 연결 차단 상황을 탐지하고 하드 리셋하는 기능을 추가하고, SED 개발사에는 SATA 인터페이스의 상황을 탐지해 자동으로 디스크 잠금 기능이 동작하도록 할 것을 제안했다.
|












 [프리뷰] 더 시원하게 더 빨라졌다, ipTIME NAS200plus