여러차례 보안 취약점이 경고되었던 인텔 관리 엔진(Management Engine, ME)의 보안이 완전히 뚫렸다는 주장이 제기되었다.
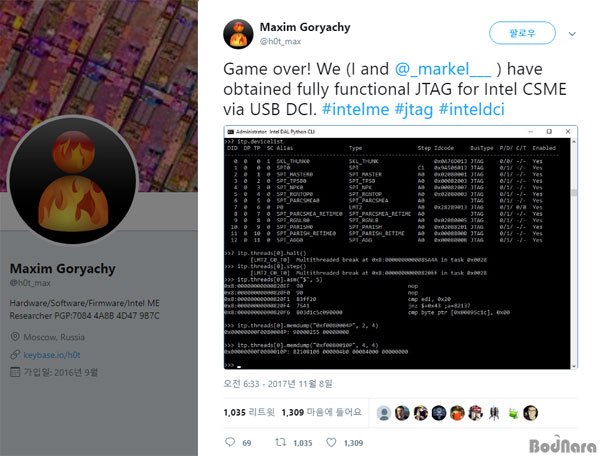
인텔 ME는 이름 그대로 인텔 플랫폼 관리를 위한 일종의 펌웨어로 그 특성상 시스템의 민감한 정보에 접근할 수 있어, 외부에 노출되거나 해킹될 경우 사용자 모르게 각종 정보 탈취나 시스템 제어에 악용될 수 있다.
러시아의 Positive Security는 블로그를 통해 스카이레이크 이후 모든 인텔 플랫폼 ME의 보안 취약점을 악용해 공격자가 사용자 몰래 악성 프로그램을 실행시킬 수 있음을 경고했다.
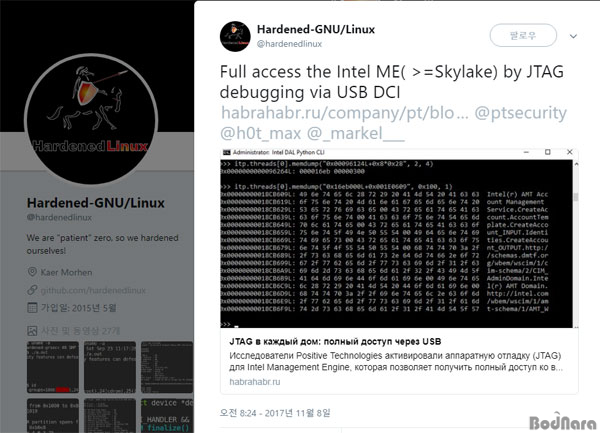
단지, 해당 보안 취약점은 물리적인 연결이 필요하기에 해당 취약점을 이용한 공격은 매우 제한적으로 가능하리라 판단되지만, 인텔 ME 구동을 위해 이식된 MINIX 시스템으로 인해 시스템 ON/ OFF 상황과 관계없이 공격이 가능한 점은 주의할 필요가 있다.
한편, Positive Security는 이번 보안 취약점과 관련해 오는 12월 개최되는 블랙 헷 보안 컨퍼런스에서 더욱 자세한 내용을 공개할 것이라 예고했다.
|












 [영상] 인텔 CPU 4C/8T 혐오와 AMD 라이젠 사랑의 첫 시발점, 짭제온 E3 시리즈 [PC흥망사 18-6]