인텔 플랫폼 관리를 위한 매니지먼트 엔진(Management Engine, 관리 엔진)은 그 특성상 민감한 정보에 접근이 가능하지만, 업계에서는 지속적으로 보안 취약점이 경고되어 왔는데, 인텔에서 이와 관련한 공식 입장을 내놨다
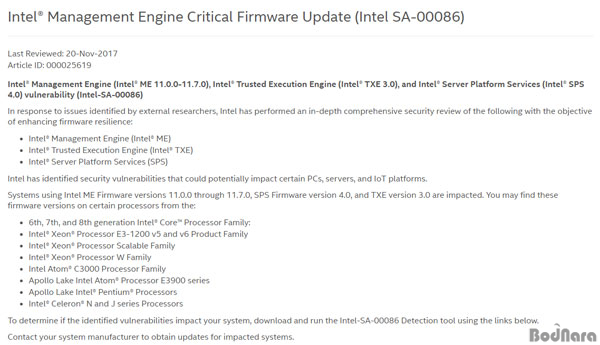
인텔 보안 센터에 11월 20일자로 등록된 내용에 따르면 인텔은 관리 엔진 11.x 버전과 서버 플랫폼 서비스 4.0(SPS), 신뢰 실행 엔진 3.0(TXE, Trested Execution Engine)의 보안 취약점을 인정하고 관련 펌웨어 업데이트 실행을 권고했다.
해당 보안 취약점에 영향을 받는 플랫폼은 앞서 경고된 인텔 6세대 코어 프로세서인 스카이레이크와 7세대 카비레이크, 8세대 커피레이크를 포함해 인텔 제온 스케일러블 시리즈(스카이레이크-SP), 인텔 제온 E3-1200 v5와 v6 시리즈, 인텔 제온 W 시리즈가 포함된다.
또한 아톰 C3000 시리즈와 아폴로레이크 펜티엄과 아톰 E3900 시리즈, 셀러론 N 및 J 시리즈 프로세서가 해당 포함 취약점을 내포하고 있다.
인텔은 ME와 SPS, TXE 보안 취약점 대응을 위해 이들 펌웨어의 업데이트 진행을 권고하였으며, 자신의 플랫폼이 보안 취약점에 노출되었는지 확인할 수 있는 툴을 지원 페이지서 제공한다.
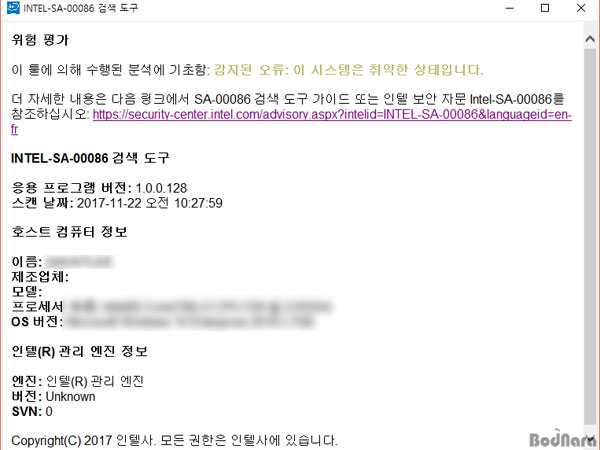
한편, 해당 보안 취약점 악용을 위해서는 시스템에 직접적인 연결이 필요하기 때문에 실제 피해 사례는 많지 않을 것으로 예상되지만, 인텔 플랫폼에 대한 신뢰도에 부정적 영향을 미칠 것으로 판단된다. 플랫폼 자체적인 보안 취약점이므로 메인보드나 시스템 제조사의 펌웨어 업데이트 지원이 필요하다.
|












 [영상] 인텔 CPU 4C/8T 혐오와 AMD 라이젠 사랑의 첫 시발점, 짭제온 E3 시리즈 [PC흥망사 18-6]