인텔이 일부 플랫폼의 IME와 SPS, TXT 보안 취약점을 인정하고 점검 툴을 배포한 가운데, 시스템과 메인보드 제조사들이 이에 대한 대응에 나셨다.
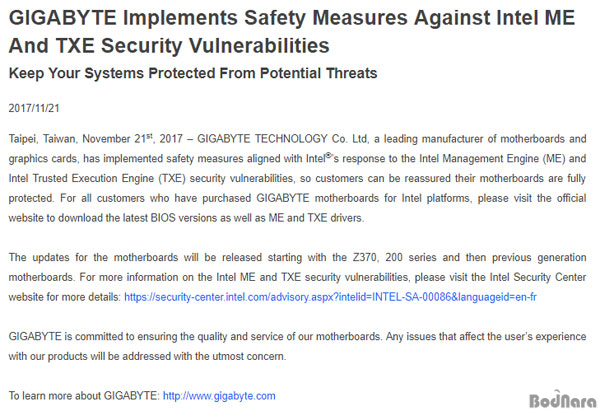
현재 대응 방침이 확인된 곳은 기가바이트와 델, 인텔, 레노버의 네 곳으로, 기가바이트는 Z370과 200 시리즈 칩셋 메인보드에 대한 업데이트를 우선 배포 후 이전 세대 제품에 대한 업데이트를 제공할 것이라는 입장을 전했지만 구체적인 업데이트 시기는 언급하지 않았다.
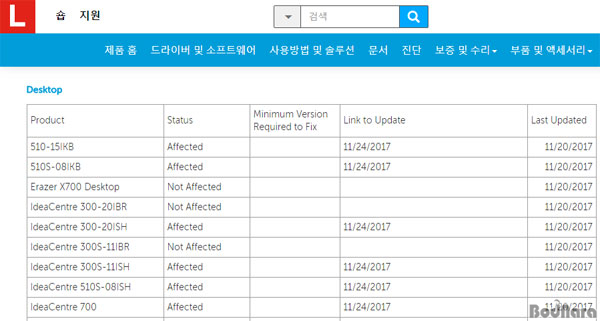
인텔은 보안 취약점이 확인된 플랫폼 기반 NUC와 컴퓨트 스틱, 컴퓨트 카드에 대한 바이오스 업데이트를 2017년 12월 중 제공할 방침이며, 레노버의 경우 해당 보안 취약점을 내포한 제품 대부분에 대한 바이오스 업데이트를 11월 24일 일괄 제공한다는 방침이다.
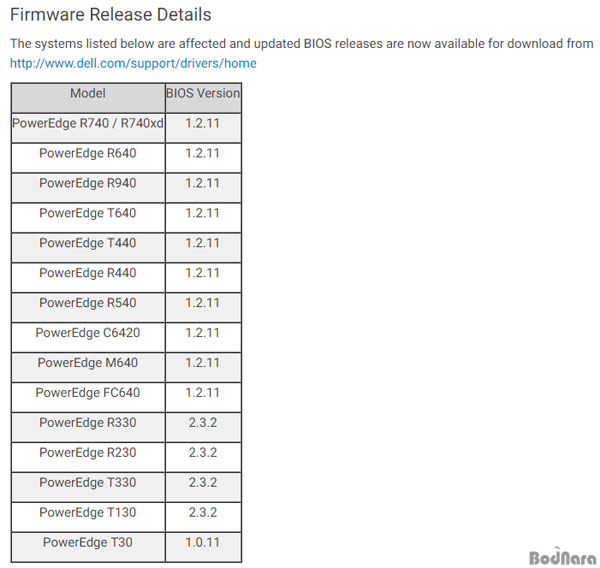
델은 서버 제품에 대한 바이오스를 우선 배포하였으으나 소비자 대상 제품에 대해서는 아직 바이오스 업데이트 일정이 확정되지 않았다.
한편, 이들 제조사의 대응 상황은 인텔, 레노버, 델 지원 페이지에서 확인할 수 있다.
|












 [영상] 인텔 CPU 4C/8T 혐오와 AMD 라이젠 사랑의 첫 시발점, 짭제온 E3 시리즈 [PC흥망사 18-6]