ES 파일 익스플로러의 안드로이드 버전이 사용자 정보 유출 의혹에 휩싸였다.
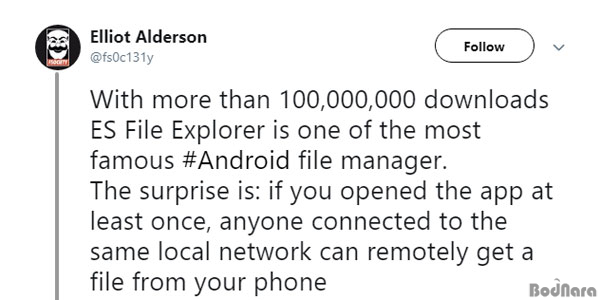
techcrunch에 따르면 프랑스 보안 연구자인 Baptiste Rovert를 인용, ES 파일 익스플로러를 설치 후 한 번이라도 실행했다면 기기의 백그라운드에서 웹 서버가 구동되어 사용자 정보 유출을 포함한 안드로이드 장치 전반에 대한 공격이 가능하다는 내용을 전했다
공격을 위해서는 공격자가 동일 네트워크에 존재해야 한다는 조건이 필요하지만, 간단한 스크립트 만으로 사용자 기기에서 사진과 영상, 앱 이름을 확인하고, 파일을 채가는데 그치지 않고, 피해자의 디바이스에서 원격으로 임의의 앱을 실행할 수 있음도 시연하였다.
현재 확인된 바에 따르면 ES 파일 익스플로러 4.1.9.5.2 이하 버전에서 백그라운드 웹 서버 운영을 위한 포트가 열리는 것으로 알려졌는데, 아직 ES 파일 익스플로러 개발사 측에서는 이와 관련한 입장 표명을 하지 않고 있다.
|












 [취재] 제미나이와 안드로이드 ChromeOS의 결합, 인텔과 함께하는 구글북 공개