이스트소프트의 보안 전문 자회사 이스트시큐리티(대표 정상원)는 최근 공개된 PHP 원격 코드 실행(RCE) 취약점 ‘PHP2Shell’ 대응을 위한 전용 점검 도구인 ‘PHP2Shell 취약점 점검 도구(ESTsecurity Runtime Scanner)’를 긴급 배포한다고 28일 밝혔다.
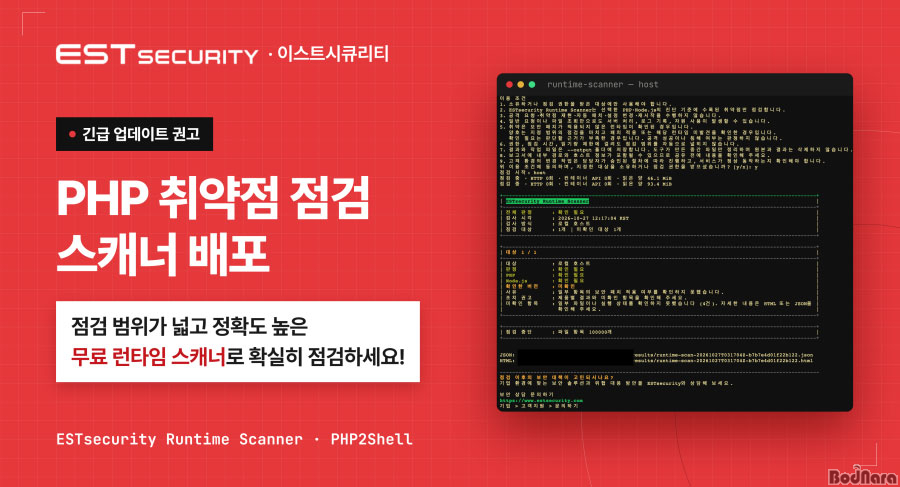
이번 점검 도구는 기존 공개된 점검 도구 대비 점검 범위와 진단 정밀도를 강화한 것이 특징이다. 기업과 기관의 보안 담당자가 웹 서버는 물론 컨테이너 및 이미지 환경에 존재하는 취약한 PHP 버전을 신속하게 식별하고, 보안 패치 적용 여부를 확인할 수 있도록 개발됐다.
PHP2Shell은 PHP 런타임 자체에서 발견된 심각한 보안 취약점(CVE-2026-109618, CVE-2026-109619)으로 공격자가 인증 없이 조작된 HTTP 요청만으로 서버에서 임의 코드를 실행해 웹셸 설치, 민감정보 유출, 추가 시스템 침투 등을 시도할 수 있다. 특히 WordPress, Drupal, Joomla, Magento, Nextcloud, phpMyAdmin 등 PHP 기반 서비스를 운영하는 경우 각별한 주의가 요구된다.
이스트시큐리티의 취약점 점검 스캐너는 Windows 및 Linux 환경에서 실행할 수 있는 명령줄(CLI) 기반 점검 도구다.
점검 방식은 운영 환경에 따라 총 4가지를 지원한다. ▲서버에서 직접 실행해 설치된 PHP 환경을 확인하는 로컬(Host) 점검을 비롯해 ▲서버 외부에서 응답 정보를 바탕으로 취약 가능성을 확인하는 원격(URL) 점검 ▲운영 중인 컨테이너를 대상으로 하는 컨테이너(Container) 점검 ▲컨테이너 이미지에 포함된 PHP를 확인하는 이미지(Image) 점검까지 모두 지원한다.
특히 원격 점검은 공격 트래픽을 발생시키지 않는 최소한의 방식으로 수행돼 운영 중인 서비스에 대한 영향을 최소화할 수 있으나 정확한 판단을 위해서는 로컬 검사를 권장한다.
점검 결과는 ‘양호’, ‘취약’, ‘확인 필요’로 구분해 제공하며, 상세 진단 결과를 JSON 및 HTML 형식으로 저장할 수 있다. 이를 통해 보안 담당자는 점검 결과를 체계적으로 관리하고, 패치 전후의 상태를 비교하는 데 활용할 수 있다.
이번 점검 도구는 PHP 5.4부터 8.5 계열까지 폭넓은 버전 확인을 지원하도록 설계했다. 주요 점검 대상은 CVE-2026-109618, CVE-2026-109619 및 CVE-2026-115560 관련 위험이다. 다만 취약 여부는 실제 적용된 보안 패치와 서버 설정에 따라 달라질 수 있어 점검 결과와 함께 업데이트 이력 및 관련 보안 설정을 확인해야 한다.
이스트시큐리티 시큐리티대응센터(ESRC)는 점검 도구를 통한 취약 환경 식별과 최신 보안 패치 적용을 병행하는 것이 중요하다고 강조했다. CVE-2026-109618과 CVE-2026-109619에 대해서는 PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 이상의 보안 패치 버전으로 업데이트해야 한다. 별도로 공개된 CVE-2026-115560은 정식 수정 버전 배포 전까지 관련 서버 설정을 변경하는 등 추가 대응이 필요하다.
아울러 이번 취약점의 발생 원인과 공격 가능성, 영향받는 PHP 버전 및 대응 방안을 분석한 보안 가이드도 공개했다. 기업 및 기관의 보안 담당자는 ESRC의 분석 내용을 참고해 취약 환경을 파악하고, 전용 점검 도구를 활용한 진단과 보안 업데이트를 실시할 수 있다.
한편, 이스트시큐리티의 PHP2Shell 전용 점검 도구는 이스트시큐리티 공식 홈페이지의 전용백신 페이지에서 무료로 내려받을 수 있다. 상세 취약점 분석 및 대응 가이드는 이스트시큐리티 알약 공식 블로그에서 확인할 수 있다.












 [뉴스] 캡콤, PHP 보안 대응 위해 스트리트 파이터 V 판매와 온라인 기능 일시 중단















