지난해 6세대 코어 프로세서부터 8세대 코어 프로세서까지 플랫폼에서 관리 엔진(ME, Management Engine) 보안 취약점이 이슈 되었던 인텔 플랫폼에서 또 다른 보안 취약점이 발견되었다.
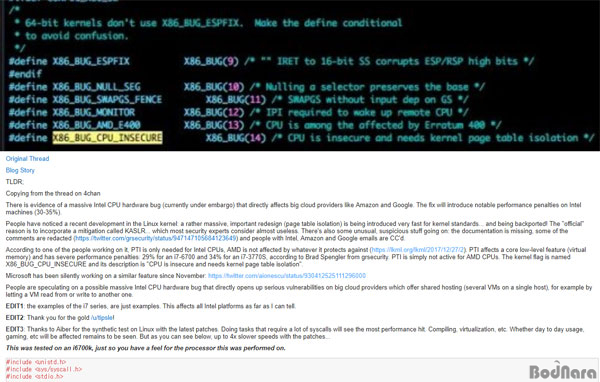
기존 발견된 보안 취약점은 말 그대로 '보안' 영역에 관련되었기에 패치를 적용하면 다른 영역에서 특별한 이슈가 없지만, 이번에 발견된 보안 취약점은 관련 패치 적용 시 성능 저하를 유발해 2차 피해를 유발한다.
인텔 CPU에서 새롭게 보고된 보안 취약점은, OS에서 단일 페이지 테이블을 이용해 커널 메모리 영역과 사용자 메모리 영역을 사용할 때 CPU 버그로 인해 커널 메모리 영역이 사용자 메모리 영역에 노출되는 것으로, AMD CPU는 이같은 버그가 없는 것으로 알려졌다.
문제는, 해당 버그에 대응하기 위해 커널 메모리 영역과 사용자 메모리 영역의 페이지 테이블을 분리하는 패치가 진행되면서, 어플리케이션이 커널 기능 호출 시 다른 페이지 테이블을 참조하는 과정에서 상당한 성능 저하가 발생한다. 다행이라면 일반 PC 사용자가 민감한 게이밍 성능에 특별한 영향은 없는 것으로 확인되었다.

이같은 성능 저하 원인에 대한 비유를 들자면 512바이트 레거시 포맷만 지원하는 윈도우 XP에서 4K 어드밴스드 포맷 하드디스크를 사용할 때 성능 저하가 발생하는 경우로 볼 수 있는데, 이번 패치로 인한 성능 저하 역시 파일 시스템 I/O 부분에서 두드러지게 나타나는 것으로 확인되었다.
아직 엠바고가 적용되어 해당 보안 취약점이 내포된 인텔 CPU의 전체 모델은 아직 공개되지 않았지만 '상당한' 모델이 이번 보안 취약점에 노출되었고, PCID 기능이 적용된 최신 CPU에서는 보안 취약점 패치에 따른 성능 저하가 상대적으로 적은 것으로 알려졌다.
|












 [영상] 인텔 CPU 4C/8T 혐오와 AMD 라이젠 사랑의 첫 시발점, 짭제온 E3 시리즈 [PC흥망사 18-6]