카스퍼스키(www.kaspersky.co.kr, 지사장 이효은)는 ATM과 POS 단말기, 의료용 컴퓨터 장비 등 임베디드 시스템을 겨냥한 사이버 공격이 증가함에 따라, 기존 단말기 보안 솔루션인 KESS(Kaspersky Embedded Systems Security)를 대폭 업그레이드했다고 밝혔다. 이번 업데이트는 행동 분석 기능을 강화하고, 저전력 및 구형 임베디드 장치를 위한 다층 보호를 보강했다.
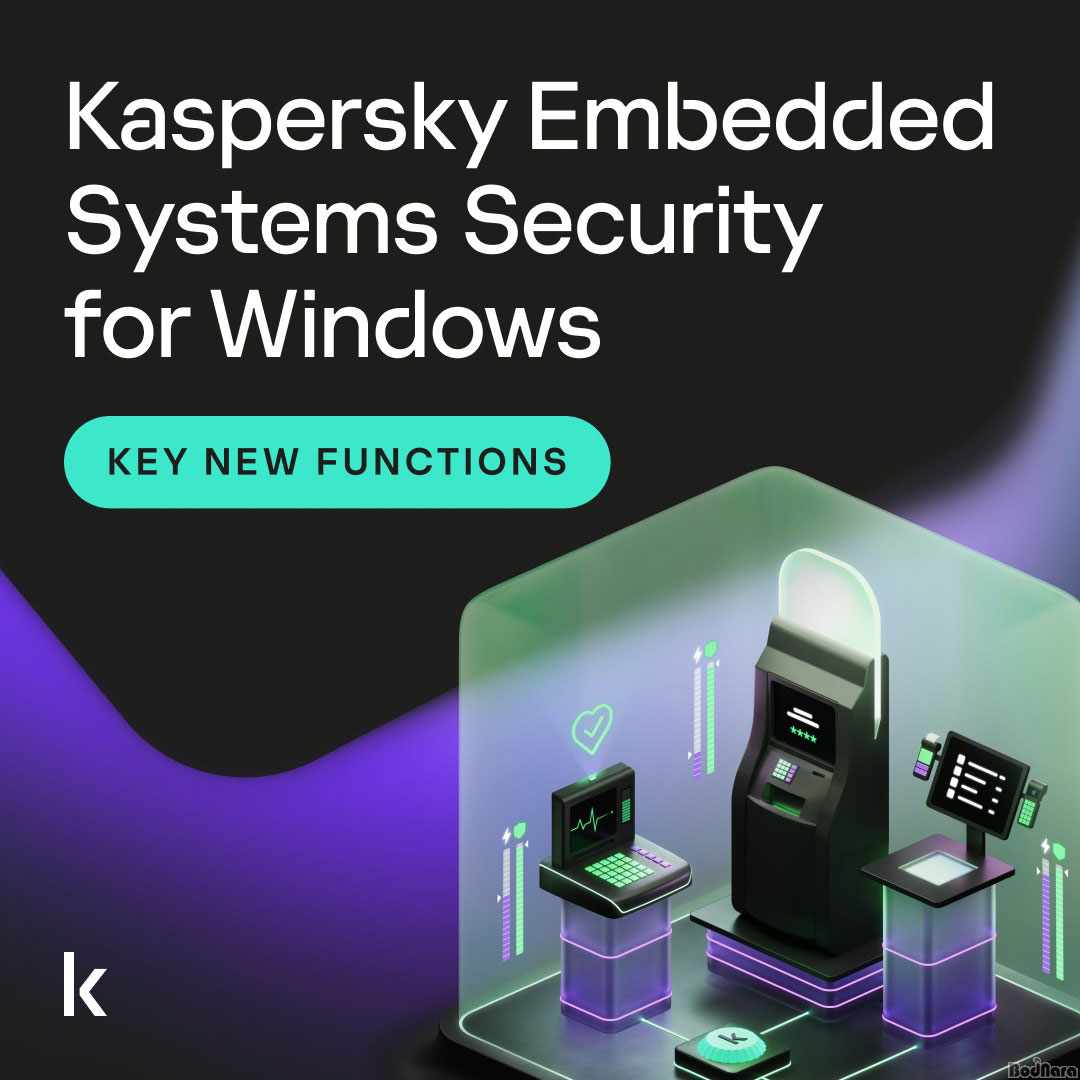
신규 릴리스는 임베디드 장치에서 그동안 엔드포인트에서만 가능했던 고급 보호 기능을 사용할 수 있도록 지원하는 것을 목표로 한다. 이에 자동 익스플로잇 방지, 치료 엔진, 개선된 암호화방지 등 핵심 기능을 강화한 행동 분석 기반 보호를 도입했다. 이러한 하위 시스템들은 결합되어 통계적 또는 정적 탐지 메커니즘을 우회하거나 임베디드 환경에서 흔히 사용되는 강화 기반 대응책을 회피하기 위해 미묘하고 회피적인 기법을 사용하는 위협을 포함해 가장 복잡한 위협까지도 탐지할 수 있다.
또한, 임베디드 환경 특유의 보안 문제를 해결하기 위한 기능도 추가됐다. 특히 BadUSB(USB에 내장된 펌웨어를 변조하여 PC에 연결시 USB는 키보드로 인식되나 자동으로 악성코드가 실행되는 기술 자동으로 악성코드 실행) 공격 방지를 통해 악성 USB 장치가 키보드 등 입력 장치로 위장하여 권한 없는 명령을 실행하는 시도를 차단한다.
KESS는 자체 개발 애플리케이션 수준 방화벽을 통해 임베디드 애플리케이션이 외부 네트워크와 통신하는 방식을 엄격히 통제하며, 보안 수준 표시기 기능을 통해 장치 전체의 보안 상태를 직관적으로 확인하고 필요 시 즉각적인 대응을 가능하게 한다.
KESS는 일반 엔드포인트 보호 또는 보안 강화 전용 솔루션과 달리 임베디드 시스템의 다양성을 고려해 설계됐다. 구형 및 저성능 장치도 지원하며, 저대역폭 환경에서도 안정적으로 작동하고, 클라우드 의존도를 최소화한다. 선택적 보호 방식을 통해 저사양 장치에는 하드닝 중심, 고성능 장치에는 전체 스펙트럼 보호를 적용할 수 있다. 또한 중앙 집중식 관리와 일관된 정책을 통해 다양한 장치들을 원활히 통합 운영된다.
|












 [뉴스] 캡콤, PHP 보안 대응 위해 스트리트 파이터 V 판매와 온라인 기능 일시 중단